Claude Code 2.1.314 uvodi postavku koja zabranjuje izmjene datoteka van radnih direktorijuma
Anthropic je u verziji Claude Code 2.1.314, objavljenoj 30. oktobra 2026., uveo dodatnu kontrolu nad upisivanjem datoteka. Nova bezbjednosna postavka sprečava alat da mijenja sadržaj izvan odobrenih radnih direktorijuma, čak i kada je uključen režim rada koji inače zaobilazi provjere dozvola. Ažuriranje donosi i ispravke upravljanja organizacijskim podešavanjima, bolje rukovanje dugim razgovorima i pouzdanije prijavljivanje grešaka u automatizovanim skriptama.
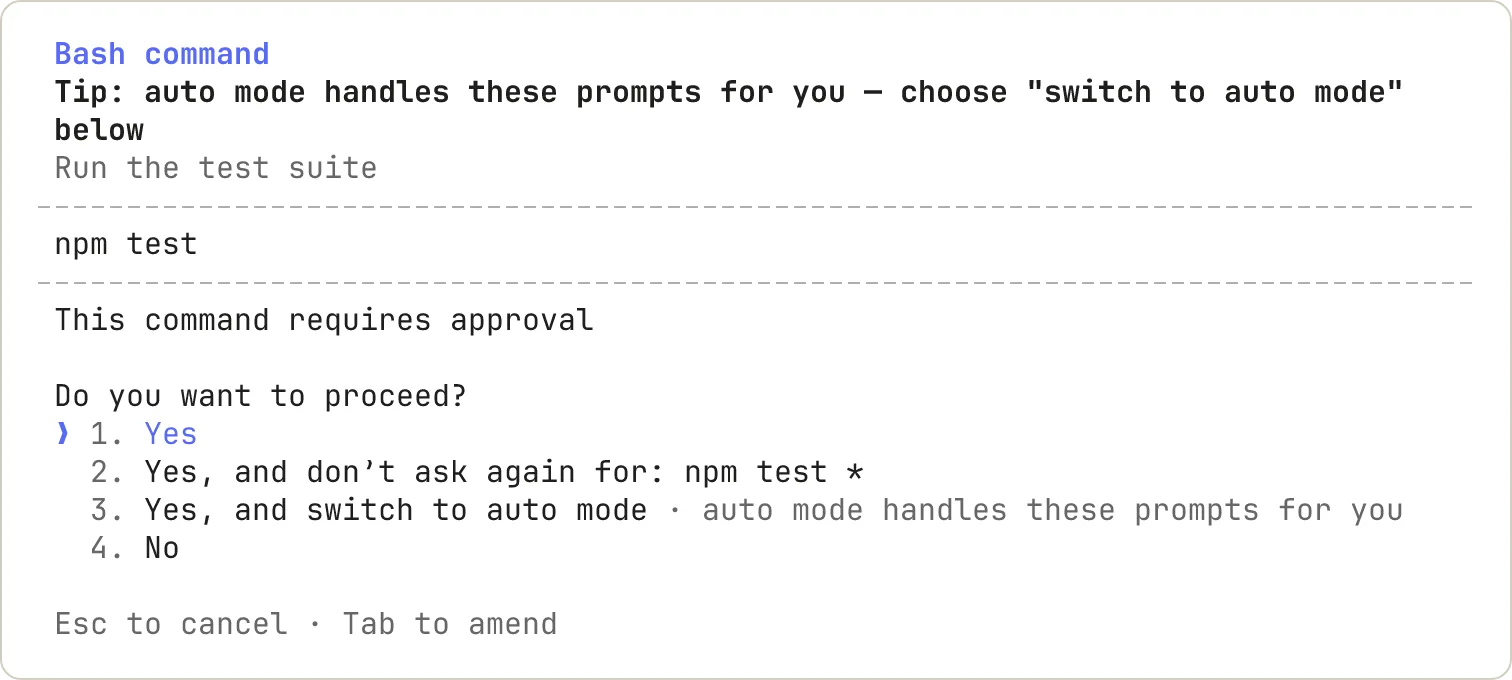
Anthropic je 30. oktobra 2026. objavio Claude Code 2.1.314. Najvažnija novina je postavka permissions.blockWritesOutsideWorkingDirectories. Kad je uključena, alati Write, Edit i NotebookEdit odbijaju svaku putanju van radnih direktorijuma, bez obzira na režim dozvola u kojem sesija radi. Claude Code je već imao istu vrstu ograničenja za čitanje datoteka, postavku permissions.blockReadsOutsideWorkingDirectories.
Šta postavka mijenja
Radni direktorijumi obuhvataju direktorijum iz kojeg je Claude Code pokrenut, kao i sve dodatne direktorijume uključene opcijom --add-dir, komandom /add-dir ili kroz additionalDirectories u datoteci podešavanja. Režim dozvola određuje kada i za koje radnje Claude Code mora da traži odobrenje korisnika. U režimu bypassPermissions ta provjera se u potpunosti zaobilazi, zbog čega dokumentacija preporučuje njegovu upotrebu samo u kontejnerima ili virtuelnim mašinama.
Nova postavka uvodi dodatno ograničenje koje ima prednost nad izabranim režimom dozvola. Pokušaj upisivanja datoteke izvan radnih direktorijuma biće odbijen čak i kada je aktivan režim bypassPermissions, u kojem bi takva radnja inače bila izvršena bez traženja odobrenja.
Bilješke uz izdanje izričito navode tri alata na koja se ograničenje odnosi: Write, Edit i NotebookEdit. Ne preciziraju da li se ono primjenjuje i na datoteke koje mijenjaju komande pokrenute iz terminala. Uz to, dokumentacija postavki dostupna 30. oktobra 2026. još nije imala opis novog konfiguracionog ključa.
Ispravke za organizacije koje upravljaju alatom
Postavka forceRemoteSettingsRefresh određuje da Claude Code ne smije da se pokrene ako ne uspije da preuzme podešavanja koja organizacija dostavlja sa svog servera. Problem je nastajao kada administrator ovu postavku definiše isključivo u udaljenim podešavanjima: nakon isteka lokalno sačuvane kopije, Claude Code je mogao da pokrene novu sesiju bez pravila organizacije, ukoliko server u tom trenutku nije bio dostupan. Verzija 2.1.314 ispravlja ovo ponašanje i osigurava da se zahtjev za učitavanje udaljenih podešavanja dosledno primjenjuje.
Ažuriranje donosi i proširenje podrške za TLS podešavanja povjerenja. Pravila koja administrator definiše u upravljanim podešavanjima sada se primjenjuju i na sesije pokrenute u aplikaciji Claude Desktop. TLS je protokol za šifrovanje komunikacije sa serverom, dok podešavanja povjerenja određuju kojim bezbjednosnim sertifikatima aplikacija vjeruje.
Dugi razgovori i skripte
Proširenje za VS Code i kartica Code u aplikaciji Claude Desktop sada automatski sažimaju razgovore koji duže vrijeme nisu aktivni. Ova funkcija primjenjuje se na razgovore koji dostignu najmanje 200.000 tokena. Sačuvani sažetak koristi se uz narednu korisničku poruku ako je u međuvremenu istekao keš prompta (prompt cache), u kojem se čuva već obrađeni dio razgovora. Time se olakšava nastavak rada bez potrebe za ponovnom obradom čitave istorije razgovora.
Izmijenjeno je i ponašanje komande claude -p koja pokreće neinteraktivni režim rada namijenjen skriptama i automatizovanim provjerama koda (CI). Ranije je, u slučaju neuspješnog pokretanja, komanda završavala rad bez ikakve poruke i vraćala izlazni kod 0, koji označava uspješno izvršavanje.
Od verzije 2.1.314, umjesto toga prikazuje poruku o grešci i vraća izlazni kod 1, čime se neuspjeh jasno razlikuje od uspješnog izvršavanja.
Izvori
Jednom sedmično, u prijemno sanduče
Vijesti iz cijele sedmice, sabrane u jednu poruku. Bez reklama, bez prosljeđivanja adrese, odjava jednim klikom.
Adresa se koristi samo za ovaj pregled. Ne prodaje se i ne ustupa nikome.
Povezano
Dvije verzije proširenja Claude Code u Cursorovoj prodavnici sadržale su zlonamjerni kod
Verzije 2.1.312 i 2.1.313 Anthropicovog proširenja Claude Code, koje je Cursorova prodavnica proširenja dijelila 29. oktobra, ostavljaju napadačev SSH ključ na računaru i pokušavaju da održe skriven tunel do njegovog servera. Cursor navodi da ih Anthropic nije napravio. Uklanjanje proširenja ne poništava štetu, pa je Cursor objavio provjeru i skripte za čišćenje.
Cursorprovjereno
GitHub Enterprise sada uključuje Copilot za svakog licenciranog korisnika, a AI upotreba se plaća od prvog zahtjeva
GitHub je 28. oktobra 2026. objavio da preduzeća koja rade s njegovim prodajnim timom dobijaju Copilot u sklopu GitHub Enterprisea, bez zasebnih mjesta i bez mjesečnih kredita. Istog dana je Copilot Fusion, koji za jedan zadatak kombinuje više modela, prešao u opštu dostupnost, a GitHub Agentic Workflows je izašao iz pregleda. Kontrola troška se time premješta s broja mjesta na AI budžet.
GitHubprovjereno
GitHub aplikacije mogu da koriste Copilot bez prijavljenog korisnika, a plaća organizacija
Servisi i agenti napravljeni na Copilot SDK-u sada mogu da se prijave kao GitHub aplikacija instalirana na organizaciju, u javnom pregledu. Pristupni podaci nijednog korisnika se ne koriste, a svaki zahtjev se naplaćuje organizaciji, po njenim pravilima o modelima i kontrolama potrošnje. GitHubova dokumentacija upozorava da i dozvola samo za čitanje, koju aplikacija traži, troši novac.
GitHubprovjereno