Ista SSRF ranjivost nađena je u MCP serverima Googlea, JPMorgana i dva državna organa
Nezavisni istraživač prijavio je istu vrstu krivotvorenja zahtjeva sa serverske strane u pet organizacija koje ne dijele kod, i svih pet ju je potvrdilo i ispravilo. Googleov MCP Toolbox for Databases nosio je ranjivost visoke ozbiljnosti do verzije 1.5.0. Pet servera američke savezne uprave još nije ispravljeno. Ko održava MCP server koji preuzima bilo koju veb adresu, ima četiri provjere na kraju teksta.
Izvor
MCP for agent-to-agent comms may be the riskiest protocol you've never heard ofArs Technica AI · Original objavljen 6. oktobra 2026.
Ars Technica je 6. oktobra 2026. objavio da su Google i još četiri organizacije priznale istu vrstu ranjivosti u svojim MCP serverima, odnosno serverima za Model Context Protocol. Prijave potpisuje nezavisni istraživač Syed Anas Mohiuddin, koji je u oktobru objavio nastavak svog istraživanja pod naslovom „Protocol Pivoting, four months later“. U maju je pretpostavio da će se greška, ako je strukturna, pojaviti i kod timova koji nemaju ništa zajedničko. Pretpostavka se potvrdila.
Jedna greška, pet različitih kodova
Greška je krivotvorenje zahtjeva sa serverske strane, skraćeno SSRF. MCP server sastavi odlazni zahtjev od adrese, putanje ili krajnje tačke koju mu je poslao agent, a nikad ne provjeri na šta se ta adresa razrješava. Sve što server dohvata u sopstvenoj mreži, agent od tog trenutka dohvata preko njega.
Pet potvrda stiglo je iz organizacija koje se razlikuju po djelatnosti, državi i vlasniku.
- Google: MCP Toolbox for Databases, ranjivost CVE-2026-14540, pogođene verzije od 0.3.0 do 1.4.0, ispravljeno u verziji 1.5.0.
- JPMorgan Chase: prema istraživaču, alat related() u serveru za pretragu dokumentacije preuzimao je adrese koje pošalje pozivalac, bez liste dozvoljenih odredišta, dok je srodni alat read_documentation tu listu imao. Banka je ispravku potvrdila i slučaj ocijenila kao srednje ozbiljan.
- Weaviate: prema istraživaču, polja apiEndpoint, region i location u Googleovom modulu mogla su da usmjere zahtjev na proizvoljan server. Ispravka je spojena 25. avgusta 2026.
- Francuska direkcija DINUM: prema istraživaču, MCP server platforme otvorenih podataka data.gouv.fr preuzimao je adresu koju upiše objavljivač podataka, sa serverske strane i bez provjere. Ispravka je spojena 4. septembra 2026.
- Gradska uprava Tangeranga u Indoneziji: prema istraživaču, provjera je odbijala samo doslovno upisane IP adrese, pa ju je ime domena koje se razrješava u unutrašnju adresu zaobilazilo. Ispravka je objavljena 3. septembra 2026.
Googleov slučaj u detalje
GitHubov bezbjednosni savjet za CVE-2026-14540 ocjenjuje grešku sa 8,0 od 10 po ljestvici CVSS 4.0, što je visoka ozbiljnost, i objavljen je 31. jula 2026. Alat je svoj HTTP klijent pokretao bez pravila za preusmjeravanja (CheckRedirect) i bez provjere odredišne IP adrese. Pripremljen parametar putanje mogao je da natjera server da prati preusmjeravanje na unutrašnju adresu i da šalje zahtjeve u ime napadača.
Ispravka je spojena 18. juna 2026. kroz zahtjev za spajanje izmjena (pull request) broj 3448 i izašla je u verziji 1.5.0. Uvodi komponentu SSRFGuard, odbija nebezbjednu osnovnu adresu već pri pokretanju umjesto pri prvom zahtjevu, i dodaje podešavanja allowPrivateNetworks, allowedIpRanges i customBlockedIpRanges. Mohiuddin navodi da tako izgleda prava zaštita od SSRF-a, i da je to više posla nego što je uložila većina MCP servera.
Zašto napad naziva protocol pivoting
Mohiuddin klasu napada naziva „protocol pivoting“, prelazak s protokola na protokol: napadač dobije pristup kroz jedan protokol, iskoristi povjerenje koje protokoli imaju jedan u drugi i dođe do mogućnosti koje su dostupne samo kroz drugi protokol. Njegov primjer u izlaz MCP alata ubacuje tekst oblikovan kao zadatak za Googleov protokol Agent-to-Agent (A2A). Glavni agent taj tekst proslijedi podređenom agentu kao običan zadatak, a podređeni ga izvrši jer glavnom vjeruje.
Novo ime ne prihvataju svi. Markus Vervier iz firme X41 D-Sec rekao je za Ars Technicu da je riječ o posrednom ubacivanju uputstava kroz sadržaj, i da prelazak s jednog protokola na drugi nije nužan da bi napad radio. Douglas McKee iz firme Rapid7 za isti medij kaže da su greške ispod stare, ubacivanje i SSRF, i da sve što iz modela stigne u alat treba tretirati kao unos nepoznate osobe s interneta. Sam Rapid7 je u septembru ispravio zasebnu grešku u svom MCP serveru Bulk Export, ubacivanje u GraphQL upit označeno kao CVE-2026-97228 i ocijenjeno sa 2,7.
Šta je još otvoreno
Prema istraživaču, pet MCP servera američke Uprave za opšte usluge (GSA) prijavljeno je privatno 2. septembra 2026. i do objave nastavka još je bilo u obradi. Jedan od njih, za zahtjeve za veteranske naknade, upisuje u zapise cijele odgovore uzvodnog API-ja bez uklanjanja osjetljivih podataka. Istraživač navodi da je obična greška pri provjeri dovoljna da se u zapis upišu ime veterana, broj socijalnog osiguranja, datum rođenja i adresa. Uz to broji 16 GitHubovih bezbjednosnih savjeta na kojima je potpisan kao prijavilac, a dva od njih imaju CVE oznaku.
Šta provjeriti u sopstvenom MCP serveru
Ako je pet nepovezanih timova napravilo istu grešku, razumno je pretpostaviti da ona postoji i u MCP serverima koje niko nije pregledao. Istraživačev spisak za autore je kratak.
- Razriješenu adresu provjeravati u trenutku povezivanja, a ne prije toga. Ime domena može da promijeni odredište između provjere i zahtjeva.
- Isključiti automatska preusmjeravanja ili provjeravati svaki skok. Preusmjeravanje na unutrašnju adresu jeste cio napad u Googleovom slučaju.
- Istu listu dozvoljenih adresa primijeniti na svaki alat koji preuzima sadržaj, a ne samo na prvi napisani. Kod JPMorgana je drugi alat ostao bez nje.
- Osjetljive podatke iz uzvodnih odgovora ukloniti prije upisa u zapise. Slučaj američke savezne uprave je greška u zapisivanju, a ne u preuzimanju.
„Razriješenu adresu provjeravaj u trenutku povezivanja, a ne prije.“
Izvori
Jednom sedmično, u prijemno sanduče
Vijesti iz cijele sedmice, sabrane u jednu poruku. Bez reklama, bez prosljeđivanja adrese, odjava jednim klikom.
Adresa se koristi samo za ovaj pregled. Ne prodaje se i ne ustupa nikome.
Povezano
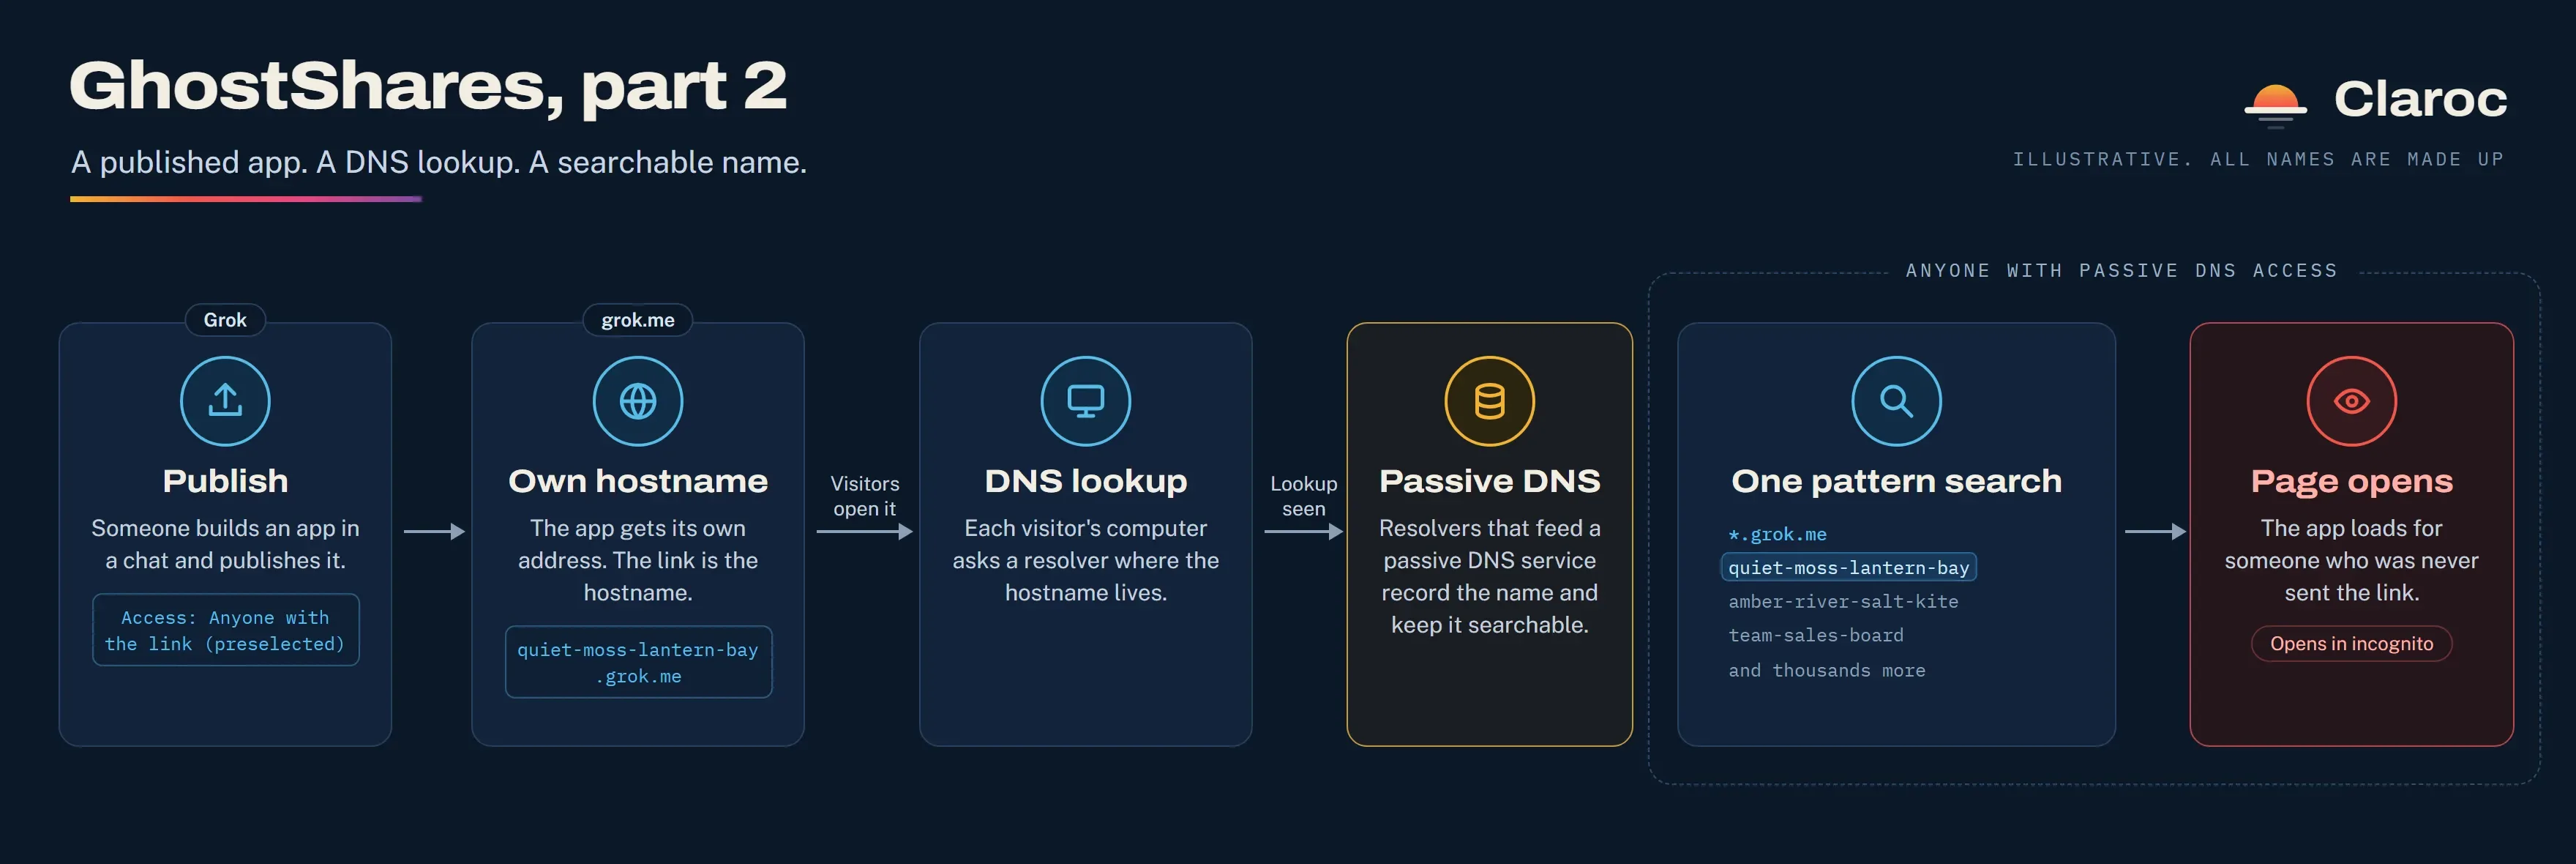
Claroc našao 35.578 aplikacija napravljenih u Groku koje je mogao da otvori svako
Prema analizi bezbjednosne kompanije Claroc, čak 94,7 odsto Grok aplikacija dostupnih na internetu moglo se otvoriti bez prijave ili bilo kakve provjere identiteta korisnika. U pojedinim aplikacijama bili su izloženi osjetljivi podaci, uključujući medicinsku dokumentaciju pacijenata, spiskove zaposlenih i lozinke sačuvane u običnom tekstu. Kompanija SpaceXSI tvrdi da su aplikacije privatne sve dok ih njihovi autori ne odluče podijeliti. Međutim, Claroc je tokom testiranja utvrdio da je prilikom objavljivanja već bio podešen javni pristup, što znači da je svako ko posjeduje link mogao da otvori aplikaciju i vidi njene podatke.
Clarocprovjereno
Claude Code je zbog opcije „ne pitaj ponovo“ izložio više od 2.500 tajnih podataka na GitHubu
Claude Code može da sačuva lozinke i druge osjetljive podatke direktno u datoteci s podešavanjima, kada korisnik trajno odobri izvršavanje određene komande. Međutim, problem je što ta datoteka često završi na javnom GitHubu. Istraživači bezbjednosne kompanije Apiiro pronašli su 1.122 javne kopije koje sadrže stvarne pristupne podatke, a Anthropic sada razmatra kako da spriječi ovakve propuste.
Apiiroprovjereno
Next.js 16.4.5 i 15.5.29 ispravljaju sedam ranjivosti, a četiri su u keširanju
Next.js je 3. novembra 2026. objavio redovno bezbjednosno izdanje, verzije 16.4.5 i 15.5.29. Izdanje ispravlja sedam ranjivosti, jednu visoke i šest srednje težine. Četiri od njih mogu dovesti do toga da keš jednom korisniku ili klijentu posluži tuđe podatke. Ostale se odnose na izlaganje kolačića u Edge rutama, zamjenu odgovora iza određenih proksija i zaobilaženje zabrane SVG slika.
Next.js Blogprovjereno