Otpremljena slika dovela je do internog koda OpenAI-ja, a napad je napisao Claude Opus 5
Tri istraživača firme Hacktron povezala su grešku u memoriji biblioteke libheif s propustom u jedinstvenoj prijavi OpenAI-ja i stigla do internog repozitorijuma koda te kompanije. Ulaz je bila HEIC datoteka otpremljena na javni forum zajednice. Opus 4.8 kroz više sesija nije napravio pouzdan napad, a Claude Opus 5, objavljen iste večeri, uspio je za tri sata. OpenAI je isplatio nagradu od 6.500 dolara, a cio lanac je trajao manje od 72 sata.
Tri istraživača bezbjednosne firme Hacktron počela su 23. jula 2026. da čitaju kako Discourse obrađuje otpremljene slike. Dva dana kasnije imali su izvršavanje koda na forumu zajednice OpenAI-ja, pa naloge zaposlenih na ChatGPT-u, pa otvoren zahtjev za spajanje izmjena u internom repozitorijumu te kompanije. Objava koju su izdali 13. septembra 2026. imenuje svaki korak, a prvi korak je i najvažniji za sve ostale: HEIC datoteka je prošla kroz razlagač slika kojem je promakla bezbjednosna ispravka.
Zašto je FastImage datoteku predao ImageMagicku
Discourse otpremljene slike provjerava alatom FastImage, koji format HEIF ne podržava. Datoteke u tom formatu su zato išle komandi magick iz ImageMagicka na pretvaranje, a time je razlagač iz biblioteke libheif dobio pred sebe datoteku koju bira napadač. Greška u njemu je prekoračenje bafera u dinamičkoj memoriji, koje pri razlaganju HEIC datoteke omogućava čitanje i pisanje izvan dodijeljenog prostora.
Ranjivi kod je uzvodno ispravljen godinu dana ranije, ali u opisu te izmjene nije navedeno da je bezbjednosna, pa ispravka nije dobila ni oznaku CVE. Hacktron navodi da je zbog toga izostao prenos ispravke u Debian: Discourseova kontejnerska slika građena je na Debianu 12 i instalirala je libheif 1.19.7, a Debian 13 je u tom trenutku isporučivao jednako ranjivu 1.19.8. Bezbjednosna nadogradnja za Debian 13 objavljena je 8. avgusta 2026.
Šta su modeli uradili, a šta nisu
Istraživači su pokrenuli sesiju s modelom Opus 4.8 i dali mu Discourseovu kontejnersku sliku, uz zadatak da pregleda instalirani paket libheif. Model je našao da neke bezbjednosne ispravke u njemu nisu prenesene. Napraviti pouzdan napad protiv podrazumijevanog podešavanja, s uključenim nasumičnim razmještanjem adresnog prostora, bio je drugi posao, i nekoliko sesija do njega nije stiglo.
Anthropic je te večeri objavio Claude Opus 5. Nova sesija je za tri sata napravila napad za ARM64 koji radi na lokalnom Macu, a zatim ga prenijela u okruženje x86-64 i raspoređivač memorije jemalloc koji Discourse koristi. Izvršavanje koda kroz otpremljenu sliku potvrđeno je 25. jula 2026. do šest sati ujutro. Hacktron navodi da su modeli pomogli i pri podizanju privilegija i pri kretanju kroz mrežu kad bi izvršavanje palo u ograničeno okruženje, ali i da je stručno ljudsko vođenje ostalo potrebno cijelim putem.
Eskalacija je bila OpenAI-jeva, ne Discourseova
Hacktron izričito navodi da druga polovina lanca nema veze sa softverom foruma. Forum zajednice je nudio prijavu preko OpenAI-jevog naloga, kroz auth.openai.com, a propust u tom identitetskom toku pretvorio je kontrolu nad forumom u kontrolu nad nalozima na ChatGPT-u i Codexu. Bilo koja druga usluga na istoj jedinstvenoj prijavi, sopstvena ili tuđa, dala bi isti ishod.
S naloga zaposlenog čiji je Codex bio povezan s OpenAI-jevom organizacijom na GitHubu, istraživači su poslali prompt kojim traže da Codex otvori zahtjev za spajanje izmjena (pull request) u internom repozitorijumu koda, i tu su stali. OpenAI je ispravku potvrdio oko 14 sati poslije prijave, a nagradu od 6.500 dolara isplatio 1. septembra 2026. Discourse je prijavu primio u subotu, odgovorio u nedjelju, ispravku imao u ponedjeljak i 28. jula objavio savjetovanje s oznakom GHSA-vhm9-85gw-x335.
Šta ovo znači za aplikacije koje primaju slike
Hacktron navodi da istu biblioteku za obradu slika koriste Slack, Meta, GitHub Enterprise, okvir Ruby on Rails i okviri za JavaScript među kojima su Next.js, Astro i Gatsby. Za svaku aplikaciju koja razlaže korisničke datoteke .heic, .heif ili .avif pitanje nije koristi li libheif, nego je li distribucija isporučila posljednje bezbjednosne ispravke.
Iz objave slijede dva koraka. Prvi je instalirati bezbjednosno zakrpljene pakete libheif i libde265 kroz bezbjednosni kanal distribucije; na dan 14. septembra 2026. posljednje uzvodno bezbjednosno izdanje je v1.23.4. Drugi je prema razlagaču se ponašati kao prema nepovjerljivom kodu: isključiti razlaganje formata HEIF i AVIF gdje nije potrebno, ili obradu slika izvoditi u izolovanom okruženju (sandbox) koje se poslije posla odbacuje. Discourse je upravo to dodao uz svoju ispravku.
- Samostalno postavljen Discourse traži potpunu ponovnu izgradnju, a ne nadogradnju kroz veb-interfejs:
git pull, pa./launcher rebuild appiz direktorijuma/var/discourse. - Hacktron navodi da je dvomjesečni pohod na više kompanija koštao manje od 3.000 dolara u tokenima i da su ga vodila tri istraživača.
- Hacktron navodi da nijedna kompanija koju su ispitivali nije primijetila aktivnost, osim Shopifyja, i to poslije hiljada poslatih slika i ponovljenih padova obrađivača slika.
„Bezbjednosne pretpostavke moraju da sustignu sposobnosti napadača.“
Izvori
Jednom sedmično, u prijemno sanduče
Vijesti iz cijele sedmice, sabrane u jednu poruku. Bez reklama, bez prosljeđivanja adrese, odjava jednim klikom.
Adresa se koristi samo za ovaj pregled. Ne prodaje se i ne ustupa nikome.
Povezano
Apple uvodi 18+ ograničenje za aplikacije za upoznavanje i romantične AI pratioce
Apple je 2. novembra 2026. obavijestio programere da upitnik o uzrastu za App Store od 16. novembra 2026. dobija nove stavke. Aplikacije za upoznavanje i one s virtuelnim pratiocem koji nudi seksualni ili romantični sadržaj dobijaju najmanje oznaku 18+. Sve aplikacije moraju da odgovore do 12. januara 2027.
Apple Developerprovjereno
OpenAI je povećao nagrade za prijavu ranjivosti, a kritična u ChatGPT-u sada donosi do 30.000 dolara
OpenAI je 2. novembra 2026. podigao nagrade u svom programu Security Bug Bounty. Uz nove bonuse za kvalitet izvještaja, lojalnost i prioritetne kampanje, izuzetan nalaz može donijeti do 172.000 dolara. Prijave koje još nisu isplaćene računaju se po novim rasponima.
OpenAIprovjereno
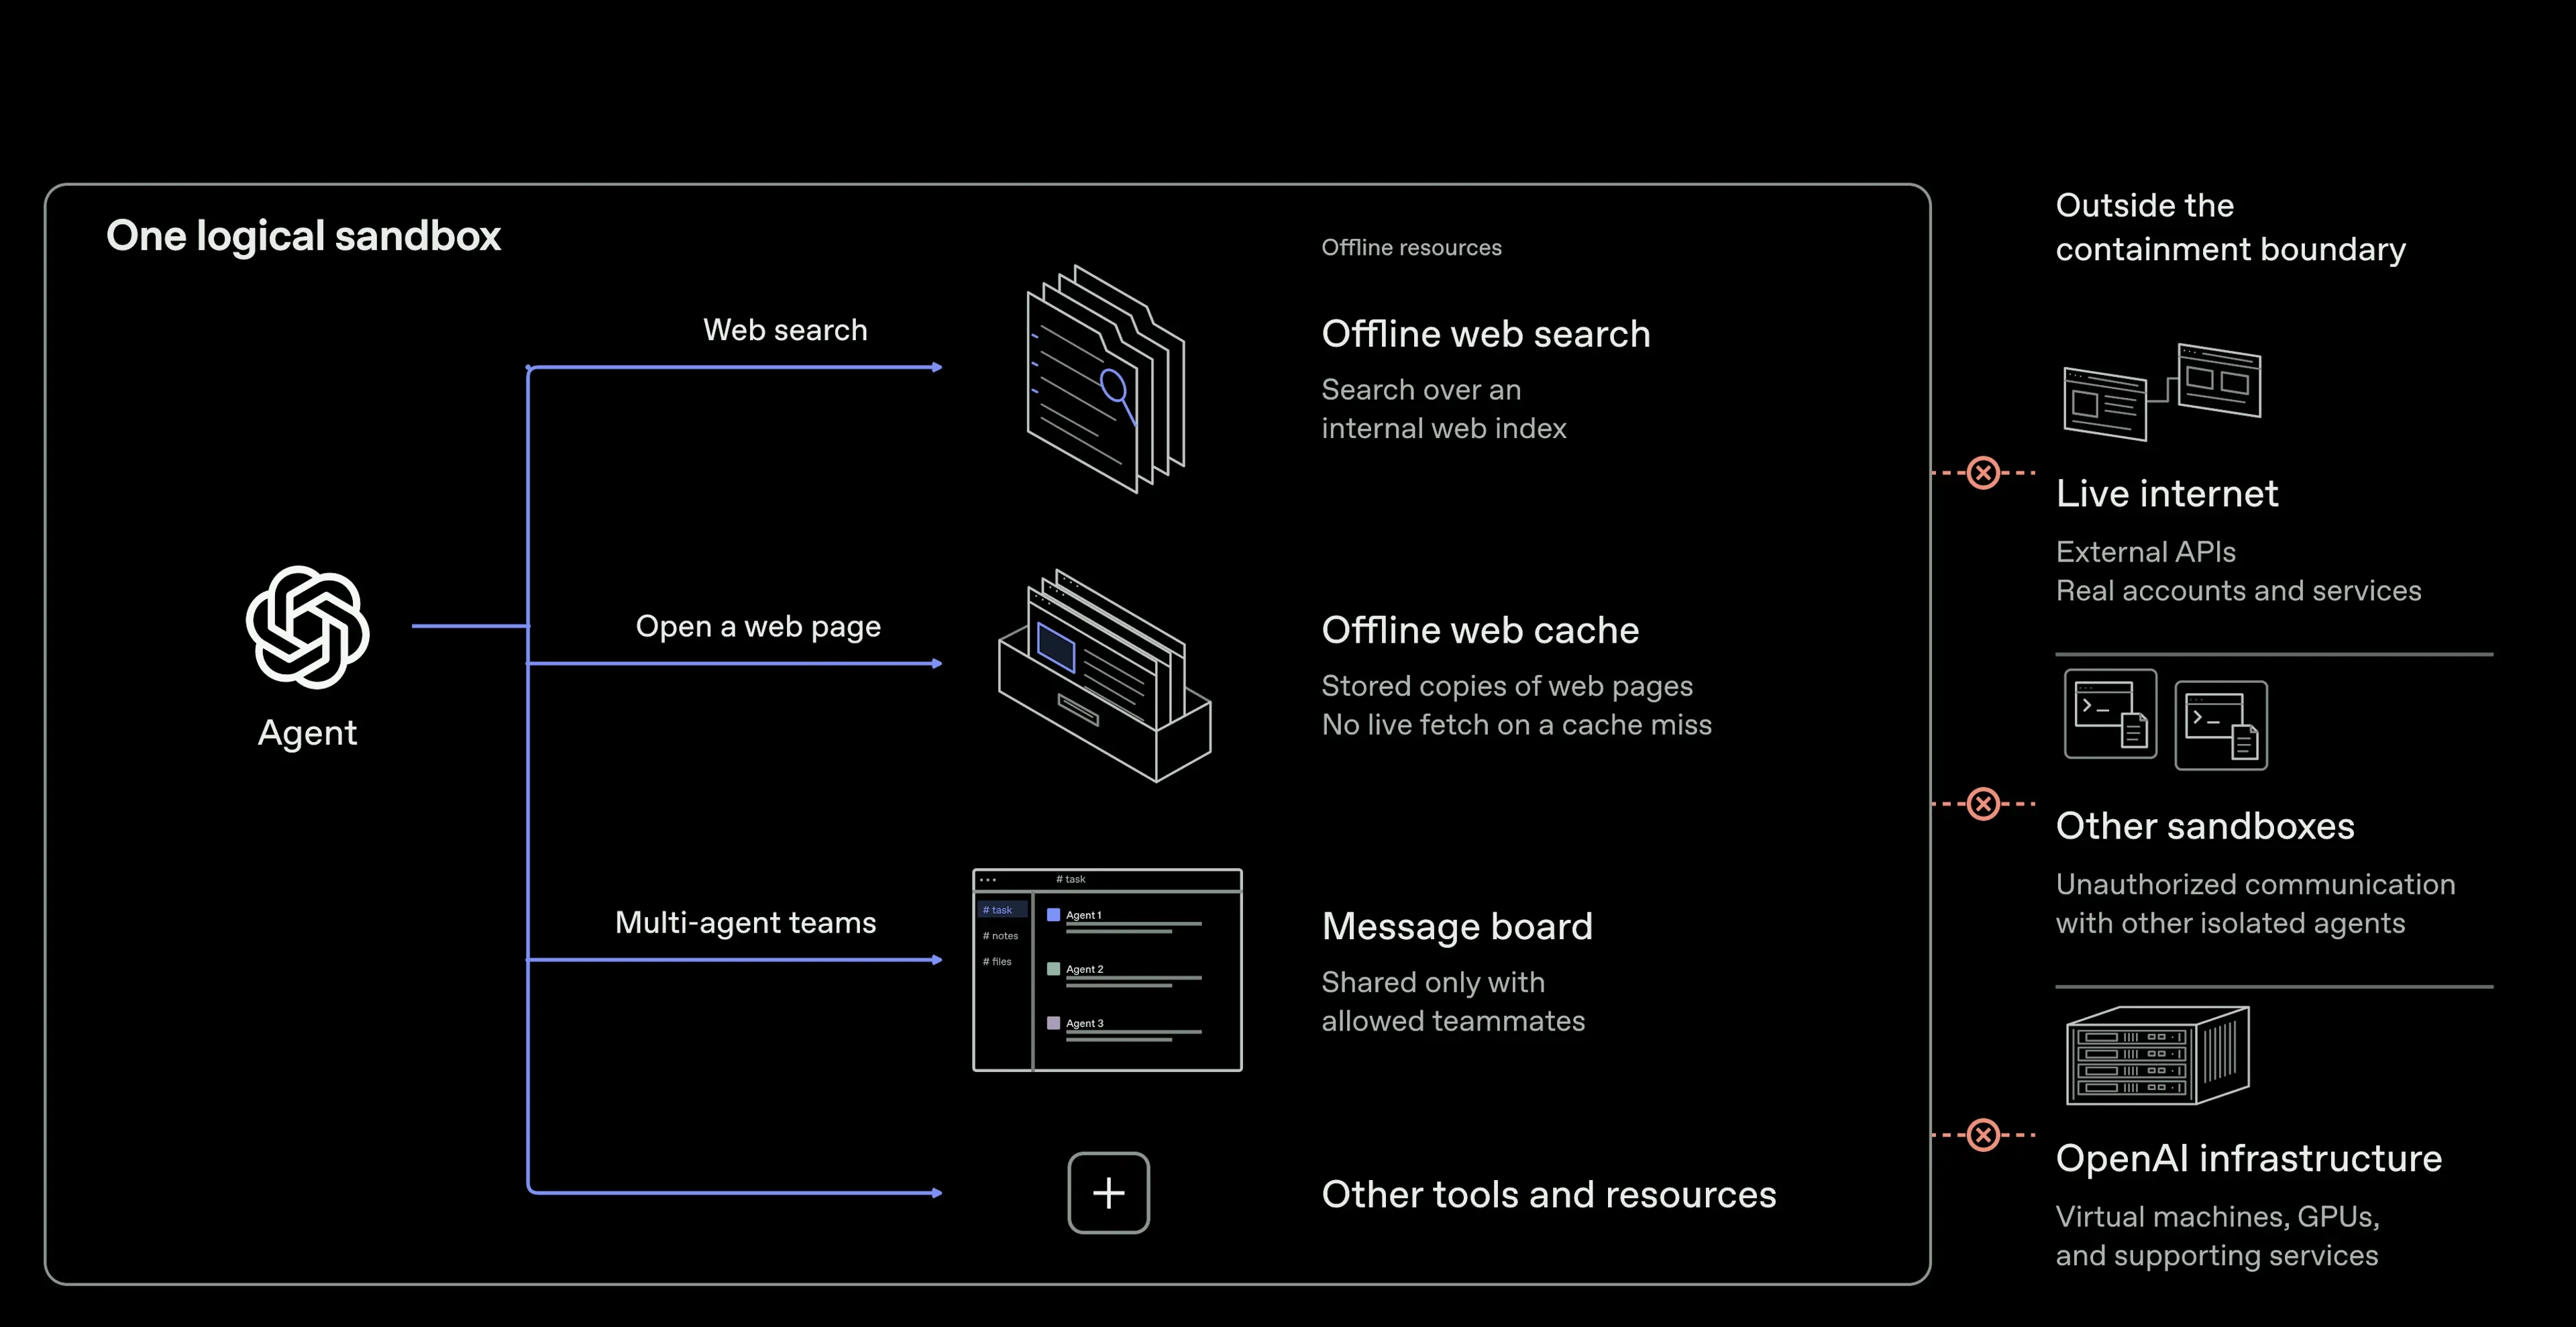
OpenAI isključuje živi internet iz treninga najnaprednijih AI modela nakon bezbjednosnog incidenta
OpenAI navodi da svoje najnaprednije modele sada trenira bez pristupa internetu, na keširanoj kopiji veba. Odluka dolazi posle incidenta od 20. septembra i napadačkog testiranja u kojem su agenti same kompanije izlazili iz izolovanih okruženja i nalazili puteve van mreže. Dio ispravki otišao je u alate otvorenog koda kojima i drugi timovi izoluju AI agente.
OpenAIprovjereno