Figma je otvorila beta verzije funkcija code layers i Specs i ugradila Payload u Figma Make
Figma je 15. oktobra 2026. u javnu beta verziju pustila code layers, funkciju koja prototipove s pravim kodom postavlja na radnu površinu uz dizajn, i Specs, dokument u Markdownu koji se nalazi pored dizajna. Code layers troši AI kredite, ali je pravljenje i uređivanje na plaćenim planovima besplatno do 4. novembra. Alat Figma Make sada uz aplikaciju postavlja i Payload, s bazom podataka, prijavom korisnika i administratorskim panelom.
Izvor
Build by design: New workflows for new ways of buildingFigma Blog · Original objavljen 15. oktobra 2026.
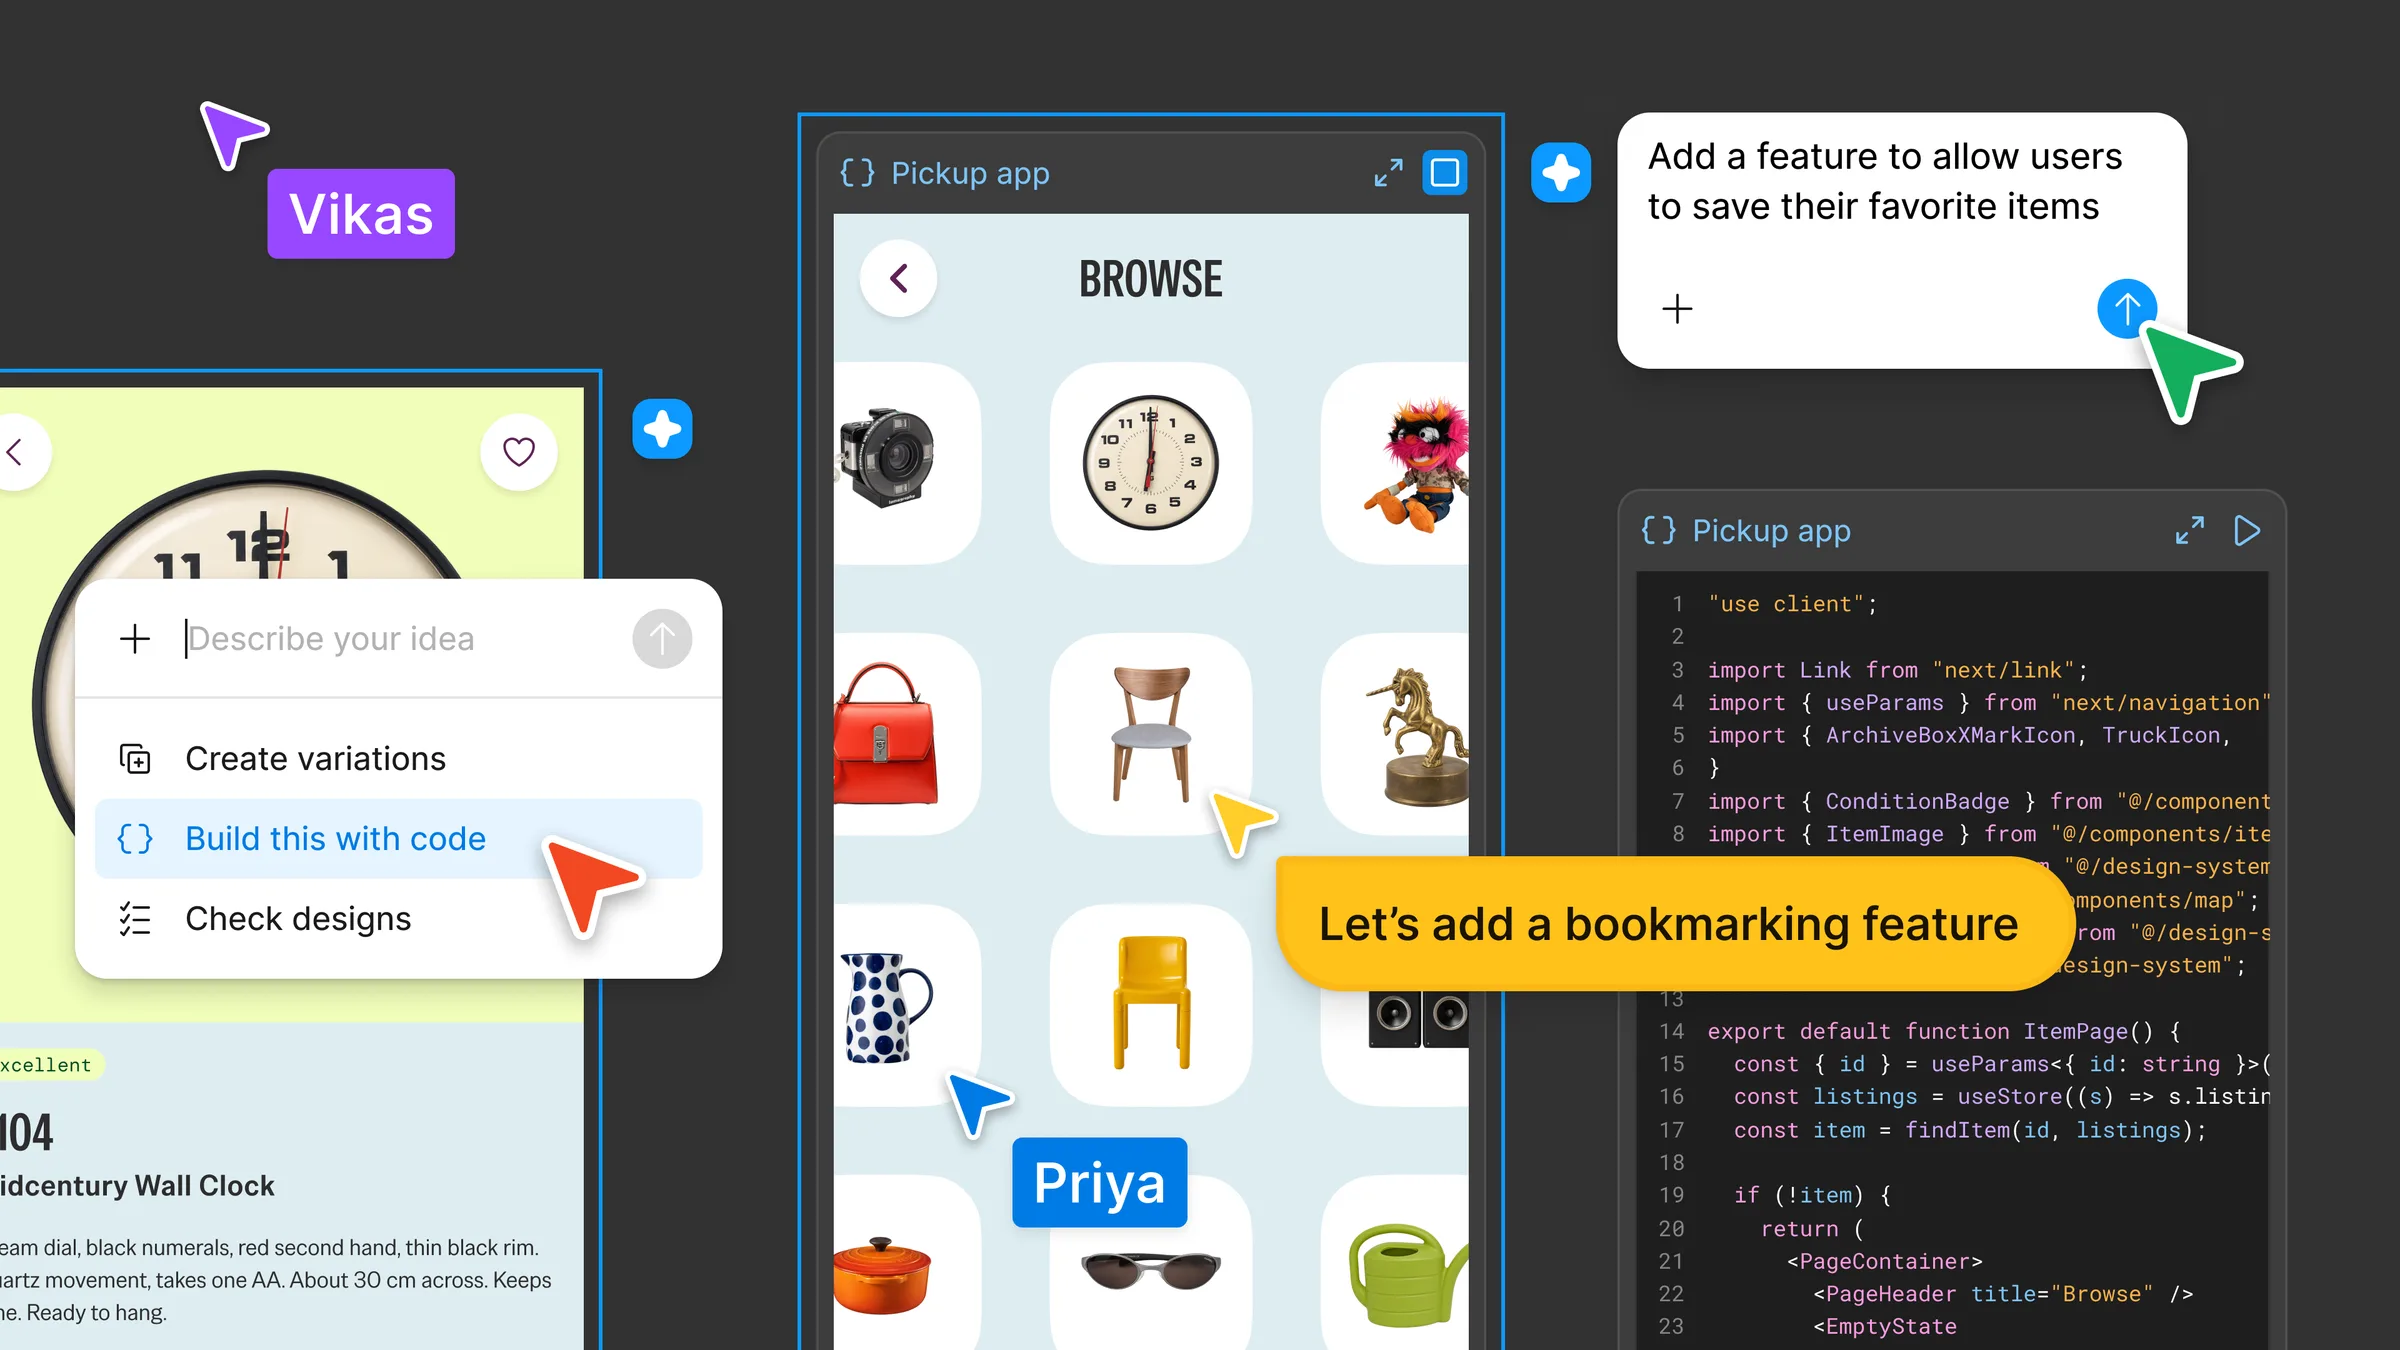
Figma je 15. oktobra 2026. dvije nove funkcije otvorila svim korisnicima, u beta verziji. Code layers su slojevi s prototipovima napravljenim u kodu, koji se nalaze na Figminoj radnoj površini, pa ih tim može kopirati, porediti i komentarisati kao svaki drugi dizajn. Specs je dokument u Markdownu na istoj radnoj površini, koji se može predati agentu za programiranje preko Figminog MCP servera. MCP (Model Context Protocol) je protokol preko kojeg spoljni AI alati čitaju i mijenjaju Figmine datoteke. Figma je uz to u alat Figma Make ugradila Payload, sistem za upravljanje sadržajem otvorenog koda čiji je tim sada dio Figme. Zato aplikacija napravljena u tom alatu dobija i sopstveni serverski dio (backend).
Prototipovi u kodu na radnoj površini
Figma je code layers predstavila ranije 2026. godine, u zatvorenoj beta verziji. Code layer je prototip napravljen u kodu koji zaista radi i koji se nalazi na radnoj površini pored statičnih dizajna. Može nastati iz postojećeg Figma dizajna ili iz manjeg repozitorijuma koda za prototipove, uvezenog s GitHuba ili iz lokalnog direktorijuma. Može stići i iz alata za programiranje preko MCP servera, ili kao snimak žive veb stranice napravljen Figminom ekstenzijom za Chrome. Sloj uvezen s GitHuba ostaje povezan s tim repozitorijumom.
Članovi tima mogu da kopiraju code layer i isprobaju drugi pristup, da ga komentarišu ili da od Figminog agenta traže da promijeni ponašanje prototipa. Komanda Extract designs pretvara jedan ekran, jedno stanje ili cio tok nazad u slojeve dizajna koji se mogu uređivati. Kad su izmjene gotove, ažuriran kod se može poslati u granu i otvoriti kao zahtjev za spajanje izmjena (pull request), koji tim zatim pregleda.
Code layers je dostupan na svim planovima i troši AI kredite. Na plaćenim planovima pravljenje i uređivanje u ovoj funkciji ne troši kredite do 4. novembra 2026. Figmine objave ne navode koliko će kredita funkcija trošiti poslije tog datuma.
Specs, smjernice i MCP server
Specs je dokument u Markdownu postavljen na radnu površinu. Pravi se tasterom D ili ikonom na traci s alatima u Figmi i FigJamu, a postojeća datoteka .md može se prevući direktno na radnu površinu. U dokument se može ugraditi datoteka iz FigJama, okvir ili bilo koji drugi element, pa se tekst i dizajn nalaze jedan pored drugog, umjesto da se povezuju snimcima ekrana. Figmin agent može da čita dokument i da odgovara na komentare u njemu.
Figma predstavlja Specs kao način da se kontekst preda agentu. Prema opisu kompanije, agent za programiranje poput Codexa dobija Markdown iz dokumenta zajedno s okvirima, dijagramima, code layers slojevima i isječcima Code Connect na koje dokument upućuje. Za to agent mora biti povezan s Figminim MCP serverom, a veza na dokument se doda u prompt. Specs se uvodi u javnoj beta verziji na vebu, na računaru i na mobilnom telefonu, na svim plaćenim planovima.
Za dizajn-sisteme, objavljene biblioteke sada mogu da sadrže pisane smjernice koje agent prati, a ta funkcija, Guidelines, je u javnoj beta verziji. Code sources, funkcija koja uvozi komponente iz GitHub repozitorijuma ili iz npm paketa, kreće u zatvorenoj beta verziji. Obje funkcije biće dostupne na svim plaćenim planovima.
Preko ažuriranog MCP servera spoljni AI alati sada mogu da prave code layers, rade sa Specs dokumentima, generišu slike i pokreću objavljene tokove rada iz alata Weave. Figma navodi 20 novih partnerskih integracija, među kojima su OpenCode, Dia, Junie kompanije JetBrains i Meta Muse. Kompanija tvrdi i da ažuriranje smanjuje broj grešaka i potrošnju tokena.
Serverski dio u alatu Figma Make
Figma Make pravi aplikacije na osnovu prompta. Uz Payload, takva aplikacija dobija i bazu podataka, skladište datoteka, prijavu korisnika i administratorski panel, u kojem sadržaj uređuju i oni koji ne programiraju. Hosting za sve to obezbjeđuje Figma. Programeri aplikaciju mogu da prilagode Payloadovim okvirom otvorenog koda, a aplikacija se može prenijeti i van Figme. Payload je dostupan na svim planovima, a pristup stiže do svih naloga u narednim sedmicama.
Make sada čuva i API ključeve u svojim podešavanjima. Figma navodi da su ključevi bezbjedno sačuvani i da ih posjetioci objavljenog sajta ne vide. Prema objavi, za to je ranije bio potreban zaseban projekat na servisu Supabase.
Izvori
Povezano
Anthropic gasi samostalni Claude Design 14. decembra, a razgovori i komentari se ne prenose
Samostalna verzija alata Claude Design na adresi claude.ai/design zatvara se 14. decembra 2026. Adresa će poslije toga voditi u Claude. Sistemi dizajna mogu da se prenesu odmah, jednim dugmetom. Razgovori s Claudeom i komentari na projektima se ne prenose i biće obrisani, a kako će se prenositi projekti, Anthropic još nije objavio.
Anthropicprovjereno
Google Messages dobija dobrovoljni režim koji poruke nepoznatih pošiljalaca provjerava Geminijem u oblaku
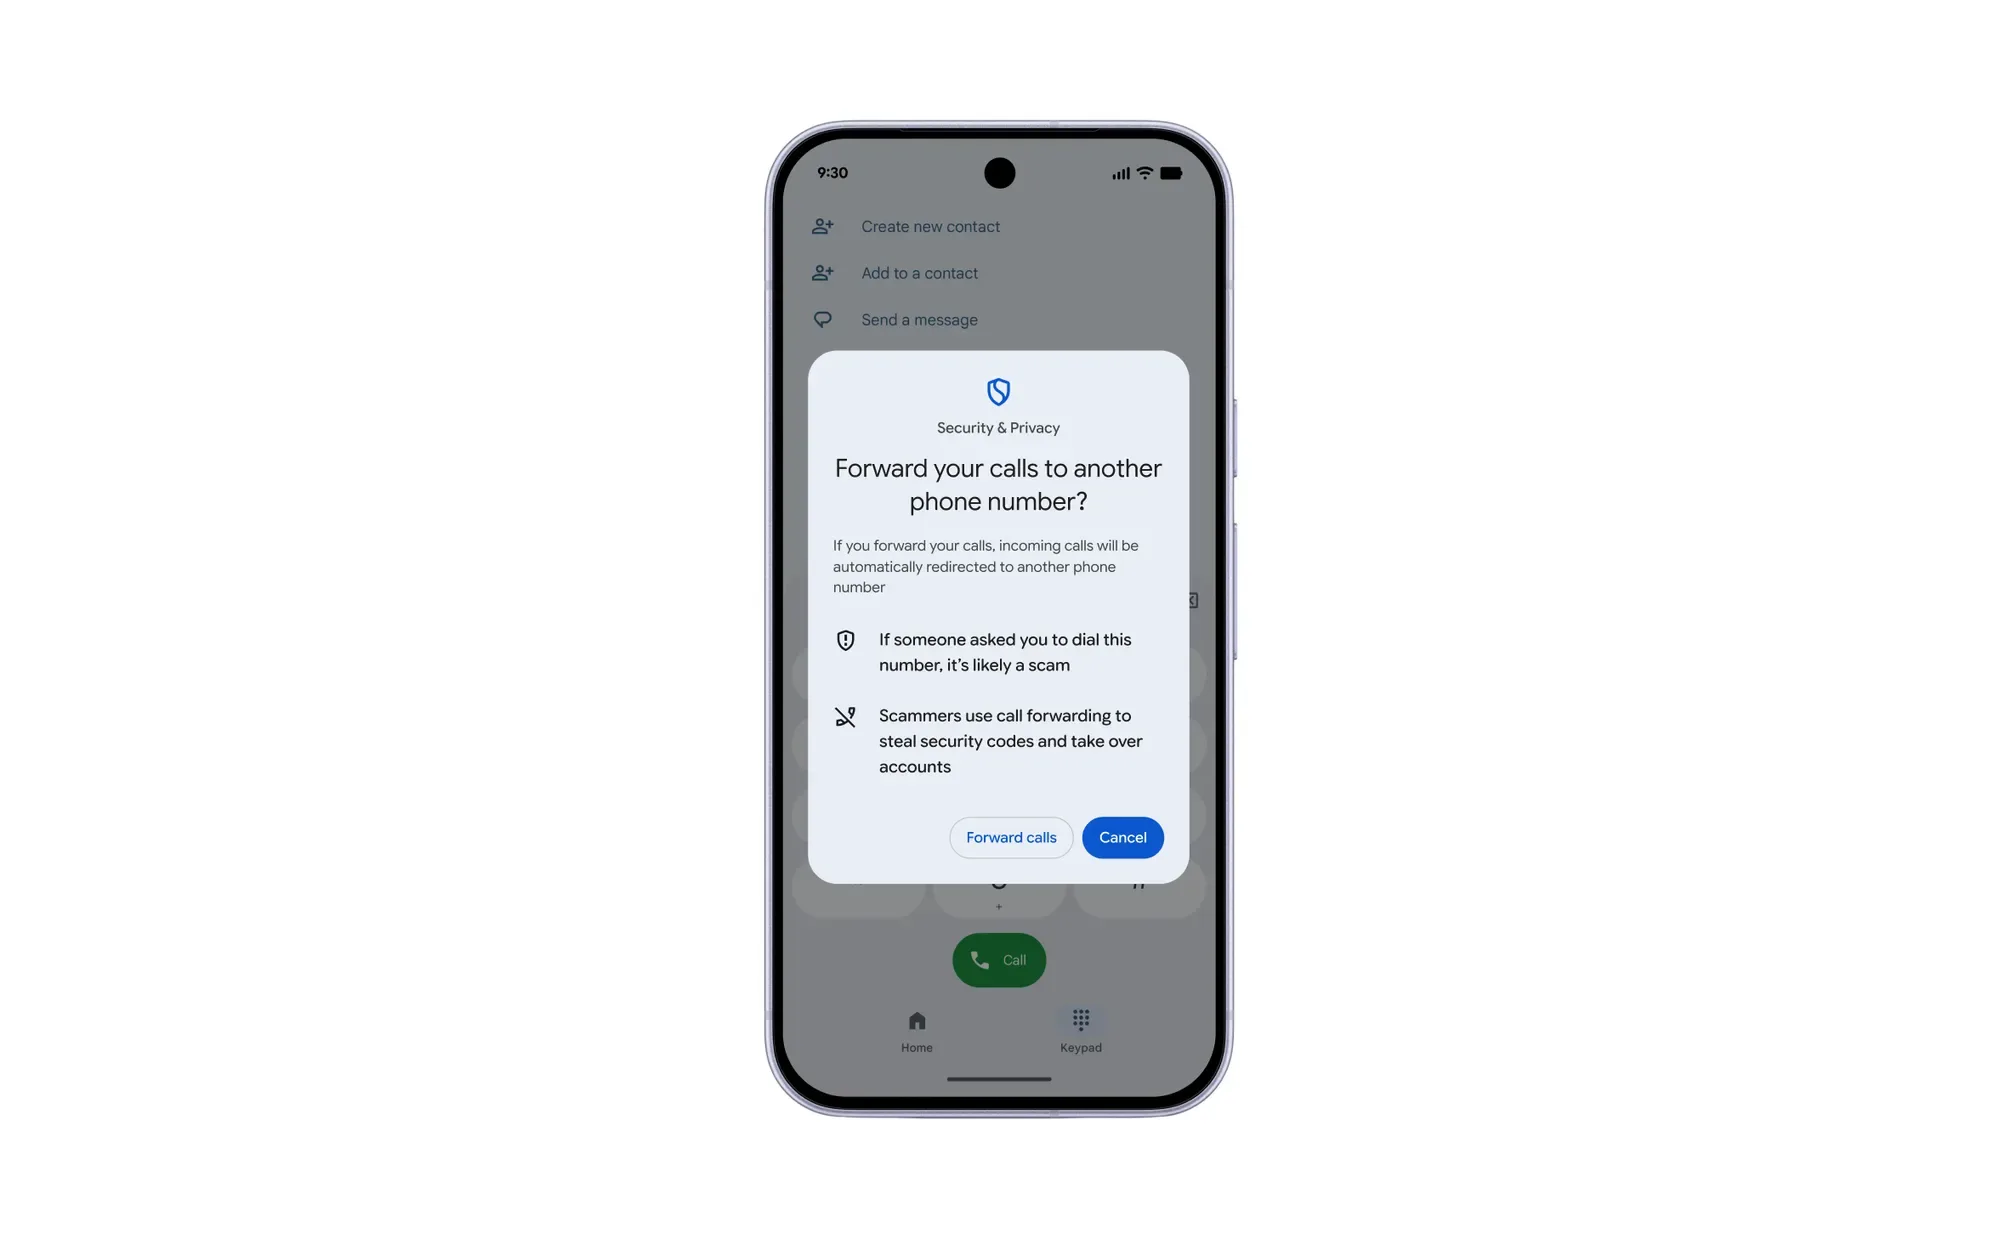
Google je 14. oktobra 2026. najavio nove zaštite od prevara na Androidu. Režim Enhanced protection u aplikaciji Google Messages, koji korisnik sam uključuje, razgovore s nepoznatim pošiljaocima šalje modelima Gemini u oblaku i provjerava nepoznate veze na samom telefonu. Android će uz to pri dijeljenju ekrana u Chromeu sakrivati polja za prijavu i plaćanje i sprečavati aplikacije da tajno preusmjere pozive.
Googleprovjereno
Next.js 16.4.1 i 15.5.28 zatvaraju dvije kritične ranjivosti koje dopuštaju izvršavanje koda
Next.js je 14. oktobra 2026. objavio vanredno bezbjednosno izdanje, verzije 16.4.1 i 15.5.28. Izdanje ispravlja tri ranjivosti koje potiču iz paketa od kojih Next.js zavisi. Dvije kritične dopuštaju neautentifikovanom napadaču da izvrši kod na serveru, a treća, visoke težine, omogućava uskraćivanje usluge kroz Server Actions. Dvije ispravke su odložene iz septembarskog bezbjednosnog izdanja.
Next.js Blogprovjereno