Next.js 16.4.1 i 15.5.28 zatvaraju dvije kritične ranjivosti koje dopuštaju izvršavanje koda
Next.js je 14. oktobra 2026. objavio vanredno bezbjednosno izdanje, verzije 16.4.1 i 15.5.28. Izdanje ispravlja tri ranjivosti koje potiču iz paketa od kojih Next.js zavisi. Dvije kritične dopuštaju neautentifikovanom napadaču da izvrši kod na serveru, a treća, visoke težine, omogućava uskraćivanje usluge kroz Server Actions. Dvije ispravke su odložene iz septembarskog bezbjednosnog izdanja.
Izvor
Next.js Security Update for Upstream VulnerabilitiesNext.js Blog · Original objavljen 14. oktobra 2026.
Next.js je 14. oktobra 2026. objavio verzije 16.4.1 i 15.5.28, koje ispravljaju tri ranjivosti u paketima od kojih okvir zavisi. Dvije su ocijenjene kao kritične, jer napadač bez naloga može da pokrene kod na serveru. Treća je visoke težine: posebno sastavljeni zahtjevi mogu da zauzmu serverski proces. Tim je izdanje najavio 8. oktobra 2026. i naveo da su dvije od tri ispravke odložene iz septembarskog izdanja. Jedina potpuna zaštita je nadogradnja, komandom npm install next@16.4.1 na liniji 16, odnosno npm install next@15.5.28 na liniji 15.
Dvije kritične ranjivosti dopuštaju izvršavanje koda
Prva, GHSA-673q-mjm6-r5xr, pogađa aplikacije koje koriste App Router zajedno s Cache Components. Cache Components omogućavaju da se funkcija označi sa 'use cache', pa se njen rezultat čuva i ponovo koristi. Kad takva funkcija vraća više tipizovanih nizova (typed arrays), neautentifikovan napadač može da izvrši kod na serveru. Ranjivost je povezana sa savjetom za React GHSA-xqc2-xf4c-x3h3. Zaobilaznog rješenja nema, a Next.js savjetuje nadogradnju i aplikacijama koje takvu funkciju nemaju.
Druga, CVE-2026-96889, nalazi se u biblioteci kojom optimizacija slika obrađuje slike. Riječ je o memorijskoj ranjivosti koju može da izazove SVG datoteka, a do izvršavanja koda dovodi kad Next.js radi na Linuxu zasnovanom na glibc, standardnoj biblioteci jezika C u većini Linux distribucija. Za nju postoji privremeno rješenje: aplikacija treba da koristi sharp 0.35.5 ili noviji. Nadogradnja Next.js-a ispravljeni sharp donosi sama.
Ranjivost visoke težine može da zaustavi server
GHSA-p3m5-59mp-jv5r pogađa aplikacije s App Routerom koje imaju bar jednu Server Action, funkciju koja se izvršava na serveru kad je pozove obrazac ili dugme. Posebno sastavljeni zahtjevi toliko opterete procesor da isti proces prestaje da obrađuje druge zahtjeve, što je uskraćivanje usluge. Ranjivost je povezana sa savjetom za React GHSA-h3gv-c5rc-p453. Aplikacije s Pages Routerom i one bez ijedne Server Action nisu ranjive.
Koju verziju instalirati
Ispravke postoje samo u verzijama 16.4.1 i 15.5.28. Objava ne kaže da li su aplikacije koje se hostuju na Vercelu zaštićene na nivou platforme.
- Na liniji 16 instalira se 16.4.1. Zakrpe za 16.3 nema, pa aplikacija na 16.3 mora da pređe na 16.4.
- Na liniji 15 instalira se 15.5.28.
- Ako nadogradnja nije moguća odmah,
sharp0.35.5 ili noviji zatvara samo ranjivost u optimizaciji slika.
„Nadogradite odmah, čak i ako vaša aplikacija nema slične funkcije.“
Izvori
Povezano
Anthropic gasi samostalni Claude Design 14. decembra, a razgovori i komentari se ne prenose
Samostalna verzija alata Claude Design na adresi claude.ai/design zatvara se 14. decembra 2026. Adresa će poslije toga voditi u Claude. Sistemi dizajna mogu da se prenesu odmah, jednim dugmetom. Razgovori s Claudeom i komentari na projektima se ne prenose i biće obrisani, a kako će se prenositi projekti, Anthropic još nije objavio.
Anthropicprovjereno
Figma je otvorila beta verzije funkcija code layers i Specs i ugradila Payload u Figma Make
Figma je 15. oktobra 2026. u javnu beta verziju pustila code layers, funkciju koja prototipove s pravim kodom postavlja na radnu površinu uz dizajn, i Specs, dokument u Markdownu koji se nalazi pored dizajna. Code layers troši AI kredite, ali je pravljenje i uređivanje na plaćenim planovima besplatno do 4. novembra. Alat Figma Make sada uz aplikaciju postavlja i Payload, s bazom podataka, prijavom korisnika i administratorskim panelom.
Figmaprovjereno
Google Messages dobija dobrovoljni režim koji poruke nepoznatih pošiljalaca provjerava Geminijem u oblaku
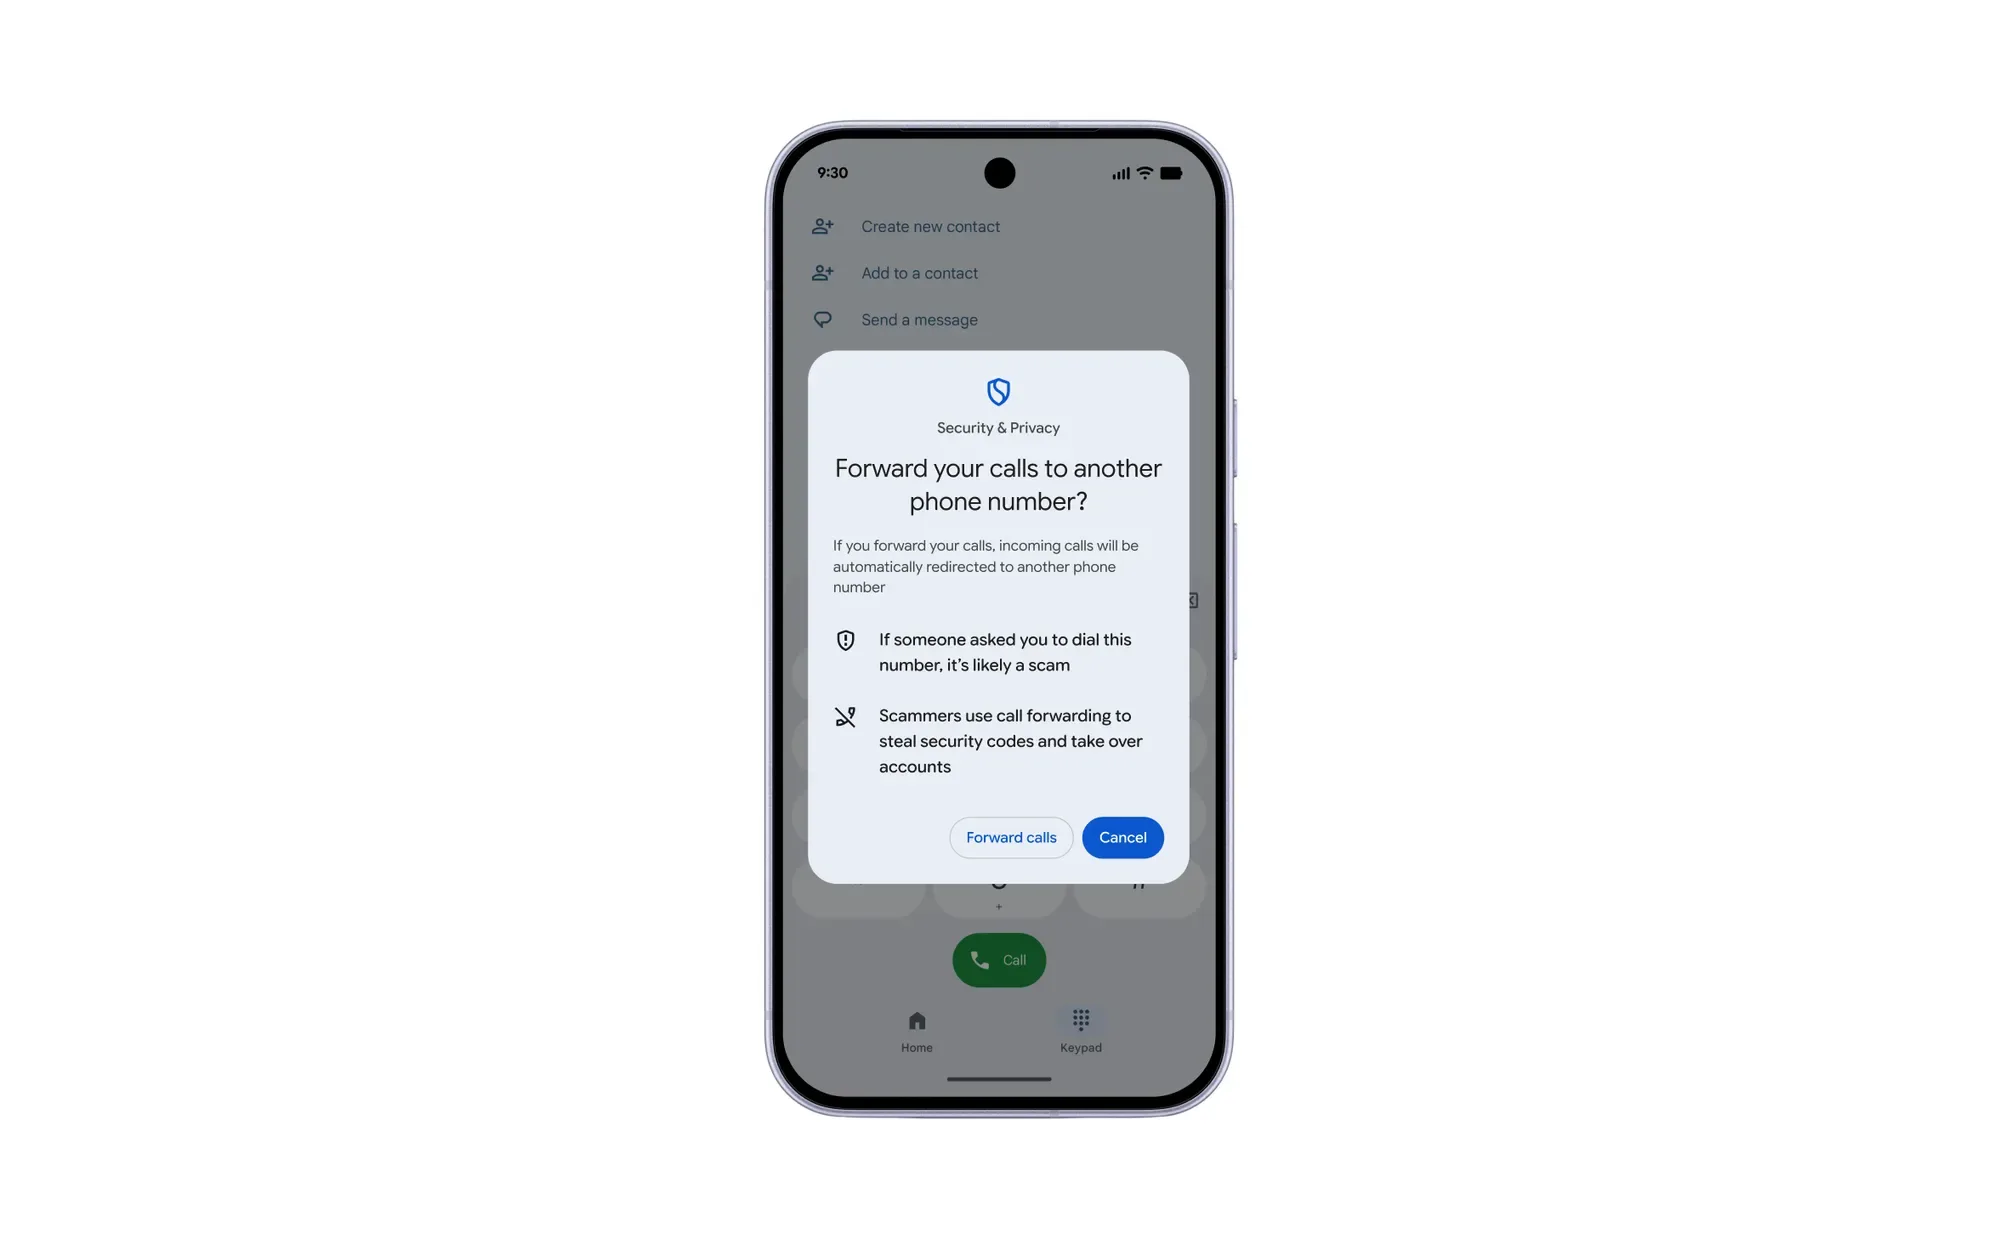
Google je 14. oktobra 2026. najavio nove zaštite od prevara na Androidu. Režim Enhanced protection u aplikaciji Google Messages, koji korisnik sam uključuje, razgovore s nepoznatim pošiljaocima šalje modelima Gemini u oblaku i provjerava nepoznate veze na samom telefonu. Android će uz to pri dijeljenju ekrana u Chromeu sakrivati polja za prijavu i plaćanje i sprečavati aplikacije da tajno preusmjere pozive.
Googleprovjereno