Novi dodatak prima ključ API-ja kroz veb obrazac, a ne kroz agenta
Simon Willison je 20. septembra 2026. objavio llm-keys-ui 0.1, dodatak za alat komandne linije LLM. Dodatak poslužuje malu stranicu s mašine na kojoj je LLM instaliran, a ključ unesen u tu stranicu odlazi pravo među sačuvane ključeve. U sesiju agenta za pisanje koda, koji radi na istoj mašini, ne unosi se ništa. Obrazac nema nikakvu provjeru identiteta, pa opis projekta savjetuje da se server ugasi čim ključevi budu upisani.
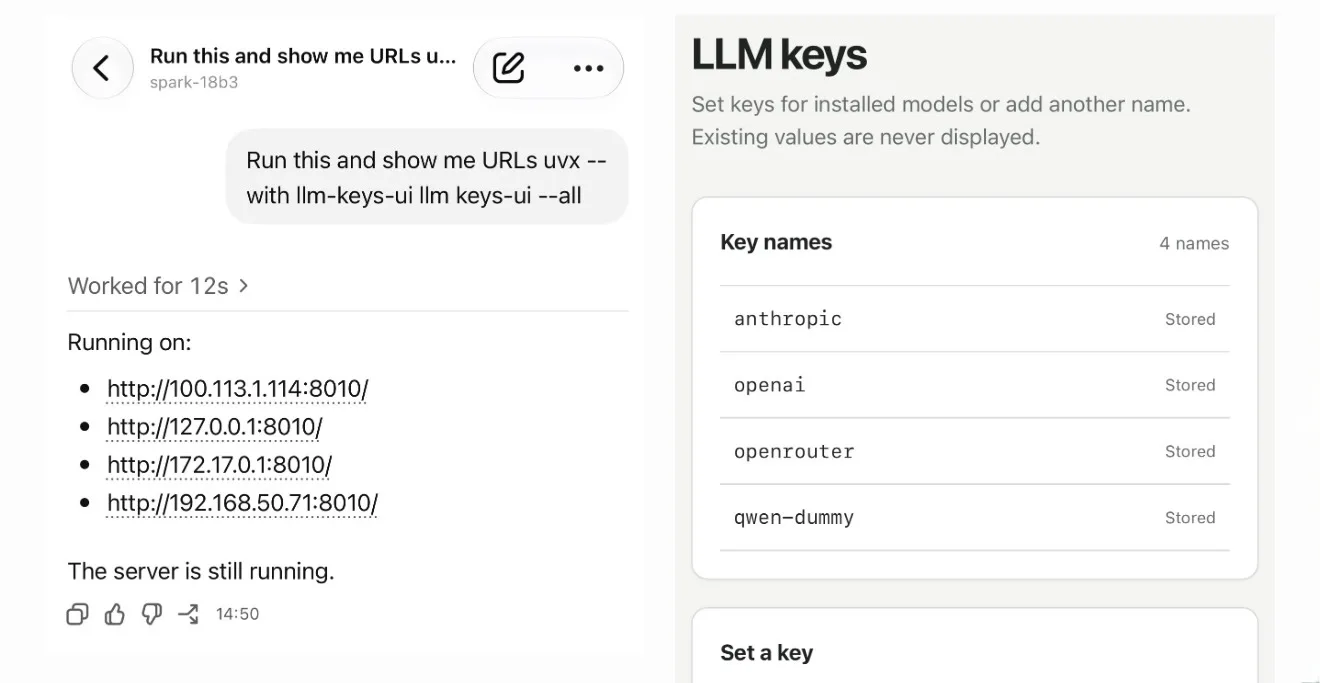
Ključ API-ja unesen u sesiju agenta ne ostaje u terminalu. Ulazi u zapis sesije i odlazi svuda kuda taj zapis odlazi. Autor alata komandne linije LLM, Simon Willison, objavio je 20. septembra 2026. dodatak llm-keys-ui 0.1, koji ključ prima kroz veb obrazac na samoj mašini. Agentu se zadaje da pokrene server. Tajna mu se ne daje.
Šta dodatak donosi
Alat LLM i do sada čuva ključeve u datoteci keys.json i njima upravlja komandama llm keys set, llm keys get, llm keys list i llm keys path. Dodatak uvodi još jednu komandu, llm keys-ui, koja pokreće mali veb server i prikazuje obrazac za upis ključa pod zadatim imenom. Vrijednost odlazi među iste sačuvane ključeve iz kojih LLM inače čita, pa je kasnija komanda u terminalu može uzeti pozivom llm keys get anthropic.
Korisno je mjesto na kojem se ključ kuca, a ne izgled obrasca. Willison navodi da pokreće agente za pisanje koda na udaljenim mašinama i upravlja njima s telefona, te da nije htio da ključeve API-ja unosi u sesije tih agenata. Uz instaliran dodatak, agent dobija zadatak da pokrene server i javi adresu, a ključ se unosi u pregledaču, izvan svega što agent zapisuje.
- Komanda
llm keys-uipodrazumijevano poslužuje obrazac na127.0.0.1:8010. - Zastavice
-pi--portmijenjaju port, a-hi--hostmrežni interfejs na kojem server sluša. - Zastavica
--allsluša na0.0.0.0i ispisuje adresu za svaku IPv4 adresu mašine, što pokriva lokalnu mrežu i uređaje u mreži Tailscale. - Sačuvane vrijednosti ključeva se kroz obrazac ne mogu pročitati, jer obrazac samo upisuje.
Obrazac nema provjeru identiteta
Opis projekta je izričit o ograničenju: obrazac ne sprovodi nikakvu provjeru identiteta. Ko god dopre do porta, može da ga otvori. Sačuvane vrijednosti se ne prikazuju, pa posjetilac ne može pročitati ključ koji je već upisan, ali ga ništa ne sprečava da upiše svoj. Savjet iz opisa projekta glasi da se server ugasi čim ključevi budu upisani.
Iz toga se može zaključiti da dodatak rizik premješta, a ne uklanja. Na ličnom računaru je time sve rečeno, jer je obrazac vezan za lokalnu adresu i spolja mu se ne može prići. Sa zastavicom --all obrazac bez provjere identiteta izlazi na sve interfejse, preko običnog HTTP-a, pa je izloženost široka koliko i mreža, a razmak između pokretanja i gašenja treba da bude kratak.
Pravilo je starije od dodatka
Isto razdvajanje se može izvesti i bez ovog paketa. Dovoljan je bilo koji put kojim tajna dolazi na mašinu mimo agenta: datoteka s promjenljivim okruženja napisana preko SSH-a, upravljač tajnama koji agent smije da pozove ali ne i da pročita, ili vrijednost koju čovjek unese sam. Ovo izdanje samo čini očiglednim da zapis sesije agenta nije mjesto za tajne.
Ovo ukazuje na to da je rukovanje ključevima u alatima komandne linije osmišljeno za čovjeka za terminalom. Komanda llm keys set traži vrijednost naknadno i ne ostavlja je u komandnoj liniji, što je za čovjeka tačno ono što treba. Taj dobitak nestaje kad za tastaturom sjedi model koji zapisuje sve što vidi.
„Obrazac ne sprovodi nikakvu provjeru identiteta.“
Izvori
Povezano
Ista SSRF ranjivost nađena je u MCP serverima Googlea, JPMorgana i dva državna organa
Nezavisni istraživač prijavio je istu vrstu krivotvorenja zahtjeva sa serverske strane u pet organizacija koje ne dijele kod, i svih pet ju je potvrdilo i ispravilo. Googleov MCP Toolbox for Databases nosio je ranjivost visoke ozbiljnosti do verzije 1.5.0. Pet servera američke savezne uprave još nije ispravljeno. Ko održava MCP server koji preuzima bilo koju veb adresu, ima četiri provjere na kraju teksta.
Ars Technicaprovjereno
Meta je otvorila kod za Muse Gadgets, kojim agent Muse izvršava komande na Raspberry Piju
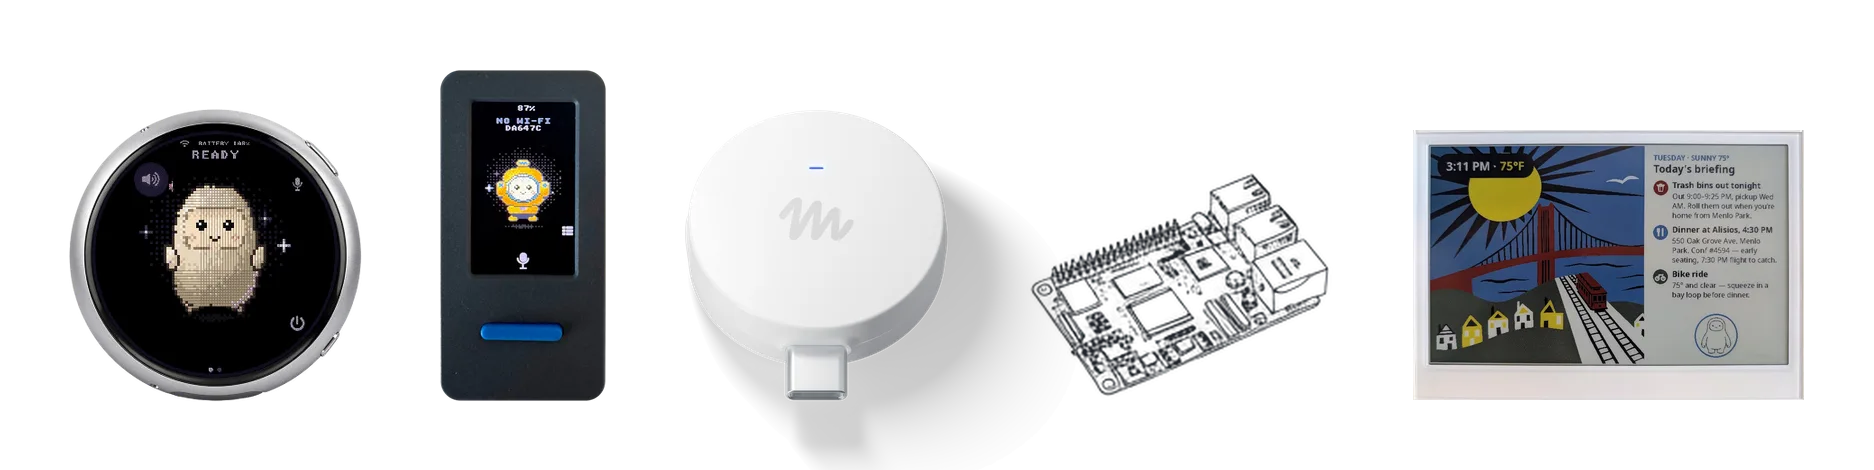
Meta je 2. oktobra 2026. objavila repozitorijum koda Muse Gadgets pod licencom Apache 2.0. U njemu su firmver za ESP32 ploče i komplet za Linux, koji Raspberry Pi pretvara u uređaj kojim upravlja Metin agent Muse. Na Linuxu Muse izvršava komande ljuske s dozvolama naloga za koji je komplet instaliran, uključujući sudo ako ga taj nalog ima. Meta u dokumentaciji navodi da uparivanje nema provjeru proizvođača i da ne može spriječiti aktivan napad s posrednikom (man-in-the-middle).
Metaprovjereno
Pluginovi za ChatGPT sada su aplikacije u bočnoj traci i reaguju na događaje iz povezanih alata
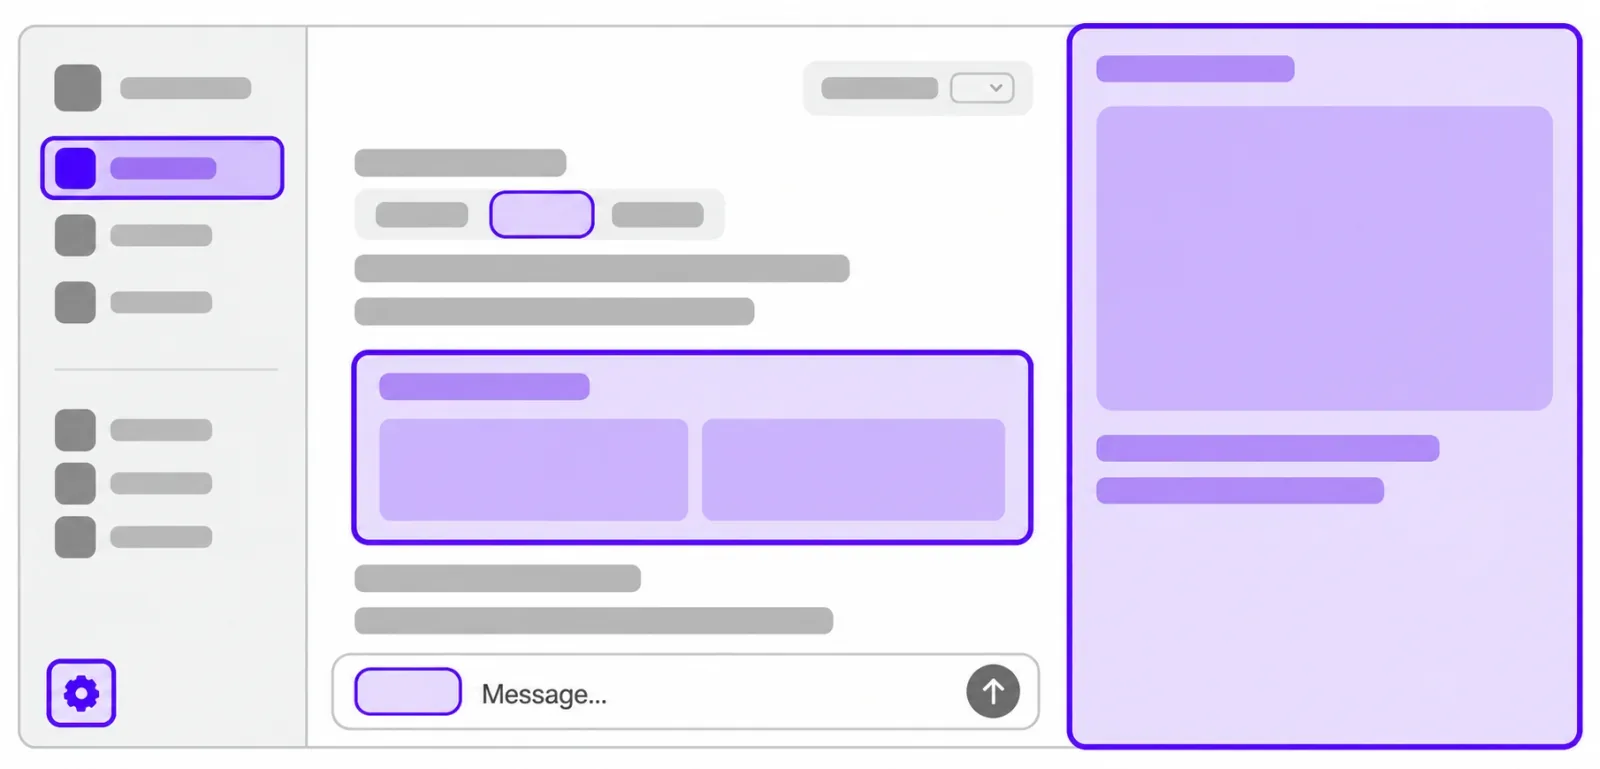
OpenAI je spoljnim programerima otvorio sloj interfejsa kojim gradi sopstvene funkcije ChatGPT-a. Plugin sada dobija mjesto u bočnoj traci, panel uz razgovor i ulogu pregledača za sopstvene vrste datoteka. Zasebna integracija MCP Events omogućava pluginu da pokrene automatizaciju kad se nešto dogodi u povezanoj aplikaciji, uz uslov MCP 2.0 i isporuku webhookom. Prijava ChatGPT nalogom omogućava da se obim iz plana Plus ili Pro troši u 16 partnerskih alata.
OpenAIprovjereno