Claroc našao 35.578 aplikacija napravljenih u Groku koje je mogao da otvori svako
Prema analizi bezbjednosne kompanije Claroc, čak 94,7 odsto Grok aplikacija dostupnih na internetu moglo se otvoriti bez prijave ili bilo kakve provjere identiteta korisnika. U pojedinim aplikacijama bili su izloženi osjetljivi podaci, uključujući medicinsku dokumentaciju pacijenata, spiskove zaposlenih i lozinke sačuvane u običnom tekstu. Kompanija SpaceXSI tvrdi da su aplikacije privatne sve dok ih njihovi autori ne odluče podijeliti. Međutim, Claroc je tokom testiranja utvrdio da je prilikom objavljivanja već bio podešen javni pristup, što znači da je svako ko posjeduje link mogao da otvori aplikaciju i vidi njene podatke.
Izvor
GhostShares 2: Grok Apps Exposed xAI’s Business Secrets and People’s Private DataClaroc Blog · Original objavljen 10. novembra 2026.
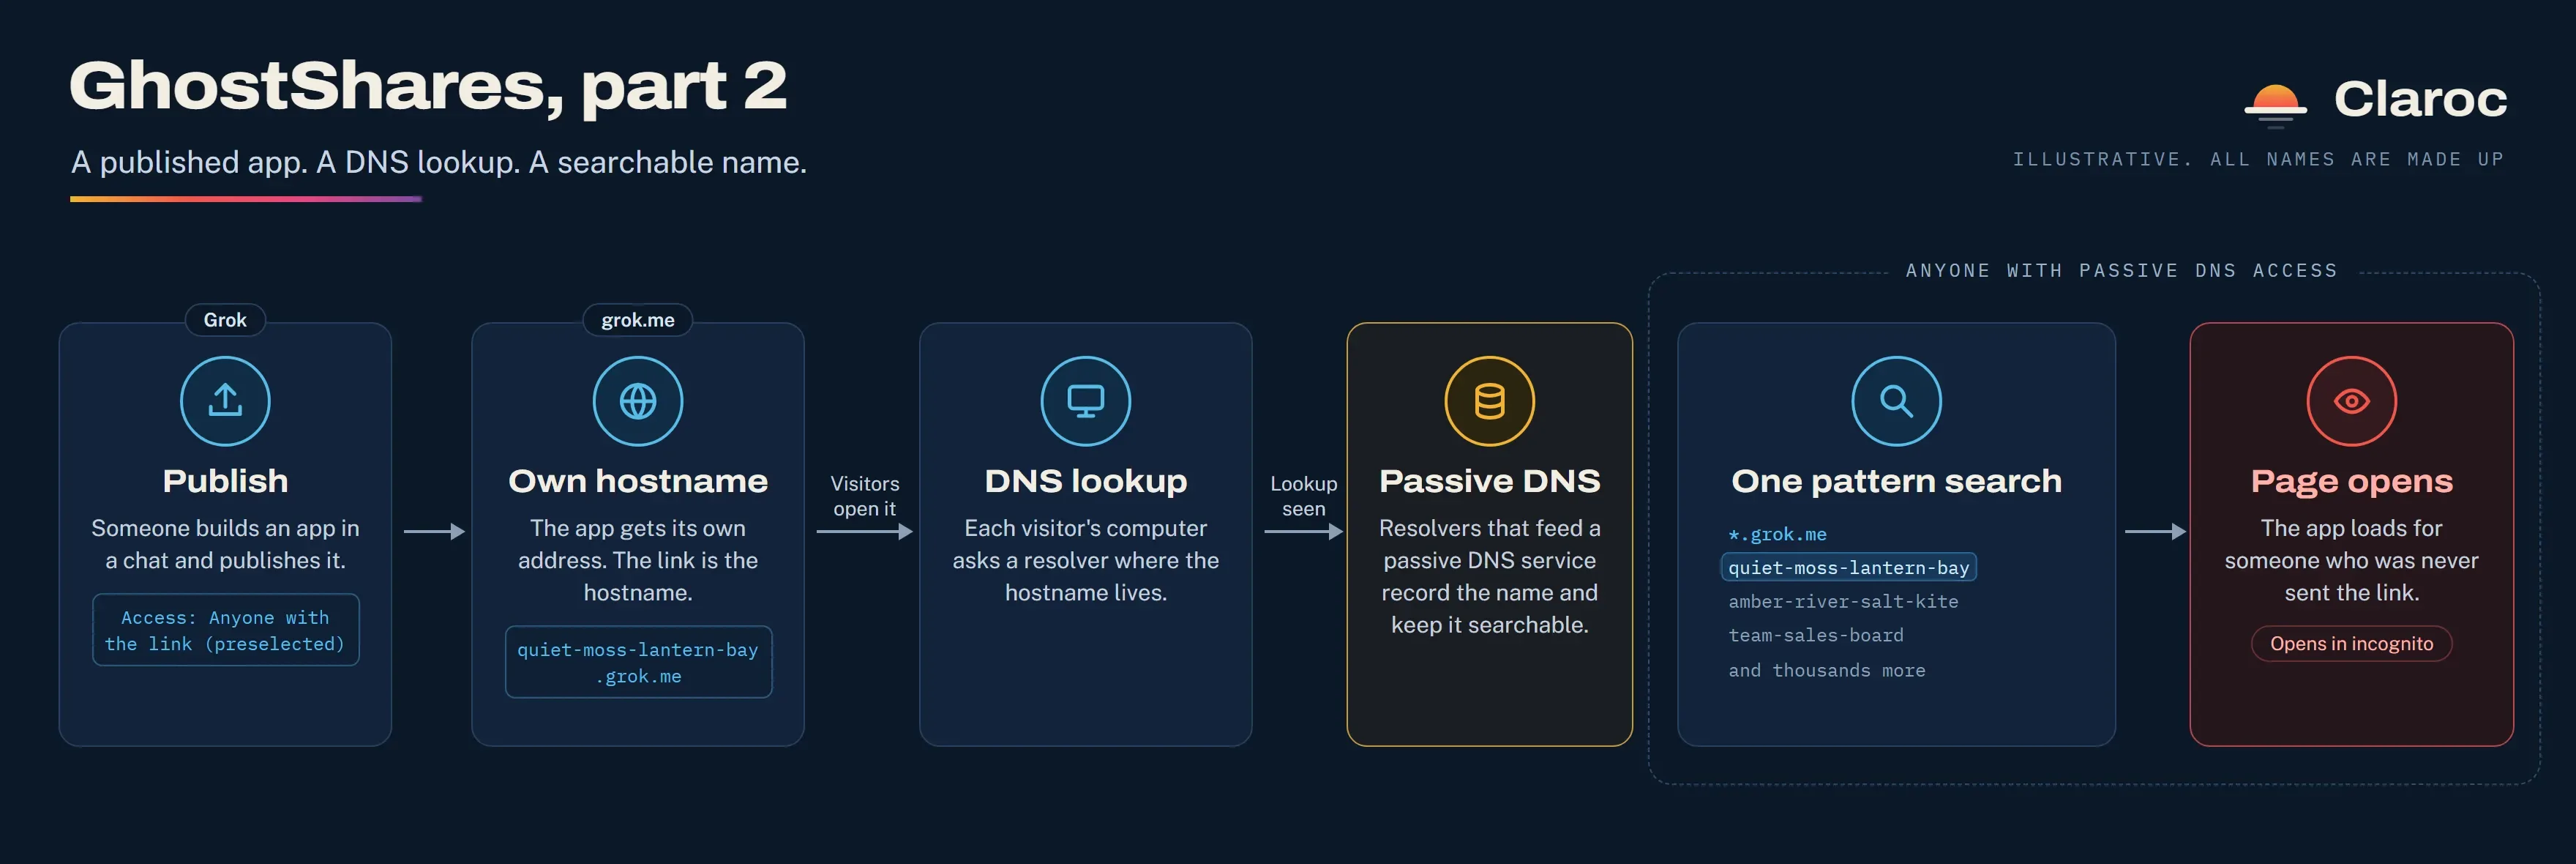
Bezbjednosna firma Claroc objavila je 10. novembra 2026. istraživanje prema kojem je većina aplikacija napravljenih u Groku, AI asistentu kompanije SpaceXSI, bila dostupna svakome ko pronađe njihovu adresu. Od 37.571 aplikacije koja je bila na mreži kada ih je Claroc provjeravao, 35.578 se otvaralo bez prijave. Grokov režim Build pravi aplikaciju na osnovu opisa unesenog u razgovor i objavljuje je na sopstvenoj adresi pod domenom grok.me.
Šta je bilo izloženo
Prema procjeni Claroca, približno svaka deseta javno dostupna aplikacija sadržala je osjetljive poslovne ili lične podatke. Među onima koje je kompanija ručno provjerila bili su spisak sa više od 3.500 zaposlenih jedne bolničke grupe, izvještaj o pacijentu na intenzivnoj njezi i evidencija radnog vremena izvođača radova, u čijem su se kodu nalazile lozinke svih zaposlenih u nešifrovanom obliku.
Zaposleni u kompanijama SpaceXSI i X kreirali su ukupno 24 javno dostupne aplikacije. Među njima su bili povjerljivi planovi zapošljavanja, mapa prodajnih teritorija sa 594 klijenta i ponude za oglašavanje, uključujući jednu upućenu saveznoj agenciji SAD. Claroc je otkrio i interne podatke još 30 organizacija, od kojih 26 ima više od 1.000 zaposlenih, a šest se nalazi na listi Fortune 500. Njihova imena nijesu objavljena.
Kako su adrese pronađene
Svaka objavljena Grok aplikacija dobija sopstveni naziv domena pod grok.me. Kad je neko otvori, njegov računar pita DNS server gdje se taj naziv nalazi. Komercijalni servisi pasivnog DNS-a čuvaju takve upite u bazama koje može da pretražuje svako ko ima nalog. Claroc navodi da je otkrivanjem poddomena našao 43.601 naziv pod grok.me.
Prema Clarocu, dijeljeni razgovori u Claudeu, ChatGPT-ju i Geminiju čuvaju tajni dio veze u putanji iza domena, pa ga DNS ne vidi. Claroc dodaje da i Lovable, Replit, v0, Bolt i drugi graditelji aplikacija daju svakoj aplikaciji sopstveni naziv domena.
Spor oko podrazumijevanog podešavanja
U plaćenom nalogu koji je Claroc koristio, panel koji se pojavi poslije klika na dugme Publish nudio je tri podešavanja pristupa: Anyone with the link, Invited users i Only you. Prvo podešavanje, pristup za svakoga ko ima vezu, bilo je unaprijed izabrano.
S druge strane, SpaceXSI je novinarima rekao da su aplikacije privatne dok autor ne odluči da ih podijeli, da objava traži više koraka i da nalozi zaposlenih podrazumijevano imaju podešavanje Only you. Claroc se slaže da ništa ne postaje javno prije klika na Publish. Ipak navodi da su vlasnici 35.578 otvorenih aplikacija prošli kroz sve te korake.
U timskoj aplikaciji koju je napravio za potrebe testiranja, Claroc je otkrio propust u kodu za prijavu, koji je generisao Grok. Umjesto da prvo provjeri da li korisnik ima pravo pristupa timu, sistem je automatski odobravao pristup svakom Google nalogu. Tako je neovlašćeni korisnik mogao da pristupa zapisima, mijenja ih ili briše. Iz kompanije naglašavaju da je testiranje sprovedeno isključivo na njihovim aplikacijama.
Problem je prijavljen kompaniji SpaceXSI 8. novembra 2026. Nakon toga uklonjene su 24 aplikacije koje su napravili zaposleni u SpaceXSI-ju, ali su aplikacije drugih korisnika ostale dostupne. U međuvremenu je Claroc počeo direktno da obavještava organizacije čiji su podaci bili izloženi.
Izvori
Jednom sedmično, u prijemno sanduče
Vijesti iz cijele sedmice, sabrane u jednu poruku. Bez reklama, bez prosljeđivanja adrese, odjava jednim klikom.
Adresa se koristi samo za ovaj pregled. Ne prodaje se i ne ustupa nikome.
Povezano
Claude Code je zbog opcije „ne pitaj ponovo“ izložio više od 2.500 tajnih podataka na GitHubu
Claude Code može da sačuva lozinke i druge osjetljive podatke direktno u datoteci s podešavanjima, kada korisnik trajno odobri izvršavanje određene komande. Međutim, problem je što ta datoteka često završi na javnom GitHubu. Istraživači bezbjednosne kompanije Apiiro pronašli su 1.122 javne kopije koje sadrže stvarne pristupne podatke, a Anthropic sada razmatra kako da spriječi ovakve propuste.
Apiiroprovjereno
Next.js 16.4.5 i 15.5.29 ispravljaju sedam ranjivosti, a četiri su u keširanju
Next.js je 3. novembra 2026. objavio redovno bezbjednosno izdanje, verzije 16.4.5 i 15.5.29. Izdanje ispravlja sedam ranjivosti, jednu visoke i šest srednje težine. Četiri od njih mogu dovesti do toga da keš jednom korisniku ili klijentu posluži tuđe podatke. Ostale se odnose na izlaganje kolačića u Edge rutama, zamjenu odgovora iza određenih proksija i zaobilaženje zabrane SVG slika.
Next.js Blogprovjereno
OpenAI je povećao nagrade za prijavu ranjivosti, a kritična u ChatGPT-u sada donosi do 30.000 dolara
OpenAI je 2. novembra 2026. podigao nagrade u svom programu Security Bug Bounty. Uz nove bonuse za kvalitet izvještaja, lojalnost i prioritetne kampanje, izuzetan nalaz može donijeti do 172.000 dolara. Prijave koje još nisu isplaćene računaju se po novim rasponima.
OpenAIprovjereno