Claude Code je zbog opcije „ne pitaj ponovo“ izložio više od 2.500 tajnih podataka na GitHubu
Claude Code može da sačuva lozinke i druge osjetljive podatke direktno u datoteci s podešavanjima, kada korisnik trajno odobri izvršavanje određene komande. Međutim, problem je što ta datoteka često završi na javnom GitHubu. Istraživači bezbjednosne kompanije Apiiro pronašli su 1.122 javne kopije koje sadrže stvarne pristupne podatke, a Anthropic sada razmatra kako da spriječi ovakve propuste.
Izvor
Coding Agents Copy Your Secrets to a Hidden File. Thousands Are on GitHubApiiro · Original objavljen 5. novembra 2026.
Istraživači bezbjednosne firme Apiiro navode da su u 1.994 javna repozitorijuma na GitHubu našli 2.539 različitih tajnih podataka, među njima lozinke baza podataka, ključeve za oblak i pristupne podatke za SSH. Većina njih potiče iz jedne datoteke alata Claude Code, .claude/settings.local.json.
U situacijama kada korisnik komandu odobri opcijom „Yes, and don't ask again“, Claude Code tu komandu doslovno upisuje u datoteku, s lozinkom koja je u nju otkucana.
Kako datoteka dospije na GitHub
Datoteka s podešavanjima je namijenjena samo računaru programera. Kad je Claude Code napravi unutar git repozitorijuma, dodaje je na globalni spisak ignorisanih datoteka tog programera, ali ne i u .gitignore samog repozitorijuma. Zato zaštita ne putuje s projektom.
Nezaštićeni ostaju direktorijum koji tek kasnije postane repozitorijum, kopija projekta na drugom računaru i datoteka koja je već jednom komitovana. Apiiro navodi i da je u 539 od 1.105 praćenih repozitorijuma datoteku izmijenio commit čiji je koautor Claude.
Uputstva za commit u alatu Claude Code nalažu modelu da ne komituje .env ni credentials.json, dok sopstvena datoteka s podešavanjima nije na tom spisku.
Šta pokazuje brojanje
Prema mjerenju kompanije Apiiro, na javnom GitHubu pronađeno je 104.185 kopija datoteke, od kojih je 1.122 sadržala stvarne pristupne podatke. Ukupan broj od 2.539 obuhvata i ranije verzije datoteke, zajedničku datoteku settings.json koju timovi namjerno postavljaju u repozitorijume, kao i sačuvane zapise razgovora s agentom. Prema navodima kompanije, ovim problemom obuhvaćene su 63 organizacije, od studentskih grupa do proizvođača softvera.
Samo brisanje datoteke nije dovoljno da bi se uklonio rizik. Ranije verzije i dalje sadrže 734 pristupna podatka koji se ne nalaze ni u jednoj aktuelnoj kopiji, dok se njihovi duplikati zadržavaju i u odvojenim kopijama projekata (forkovima). Dva često korišćena alata za otkrivanje kompromitovanih pristupnih podataka, Gitleaks i TruffleHog, zajedno nisu prepoznala 215 od ukupno 1.122 datoteke koje su sadržale takve podatke.
Problem je, između ostalog, i u načinu na koji su podaci zapisani. Lozinka unesena nakon oznaka PGPASSWORD= ili sshpass -p može izgledati kao obična riječ u komandnoj liniji, zbog čega je alati za detekciju teže prepoznaju. Apiiro nije testirao nijedan od pronađenih pristupnih podataka. Kompanija je stvarnim tajnim podacima u svom istraživanju smatrala one koji odgovaraju poznatim formatima ključeva ili su povezani s javno dostupnim adresama servera. To, međutim, ne znači da su ti podaci i dalje aktivni.
Apiiro korisnicima alata Claude Code preporučuje sljedeće korake:
- Ako git prati datoteku, ukloniti je komandom
git rm --cached .claude/settings.local.jsoni dodati je u.gitignoresamog repozitorijuma. - Promijeniti svaki pristupni podatak koji je datoteka ikad sadržala, jer uklanjanje ne briše istoriju u gitu, odvojene kopije ni klonove.
- Otvoriti lokalnu datoteku i kad nikad nije komitovana, i obrisati svako pravilo u kojem je tajni podatak.
- Tajne podatke navoditi kroz promjenljive okruženja, poput
$DB_URL, da sačuvano pravilo ne sadrži samu vrijednost. - Odobravati obrasce komandi, poput
Bash(npm run:*), umjesto doslovnih komandi.
Šta kaže Anthropic
Korisnici na ovaj problem ukazuju još od avgusta 2025. godine, kroz prijave grešaka za Claude Code, ali Apiiro navodi da nijedna od njih nije dobila odgovor Anthropica. Istraživanje je objavljeno 5. novembra 2026. Boris Cherny, koji vodi razvoj Claude Codea, oglasio se 7. novembra 2026. na Hacker Newsu i potvrdio da tim razmatra načine da spriječi ovakve propuste.
Među mogućim rješenjima pomenuo je automatsko prepoznavanje rizičnih komandi, kao i uvođenje osnovne provjere koja bi upozoravala na prisustvo osjetljivih podataka.
Ostaje da se vidi hoće li ove najave dovesti do konkretnih promjena, ali nalazi istraživanja pokazuju da je riječ o problemu koji se ne smije zanemarivati.
„Razmatramo šta možemo da uradimo da to spriječimo.“
Izvori
Jednom sedmično, u prijemno sanduče
Vijesti iz cijele sedmice, sabrane u jednu poruku. Bez reklama, bez prosljeđivanja adrese, odjava jednim klikom.
Adresa se koristi samo za ovaj pregled. Ne prodaje se i ne ustupa nikome.
Povezano
Claroc našao 35.578 aplikacija napravljenih u Groku koje je mogao da otvori svako
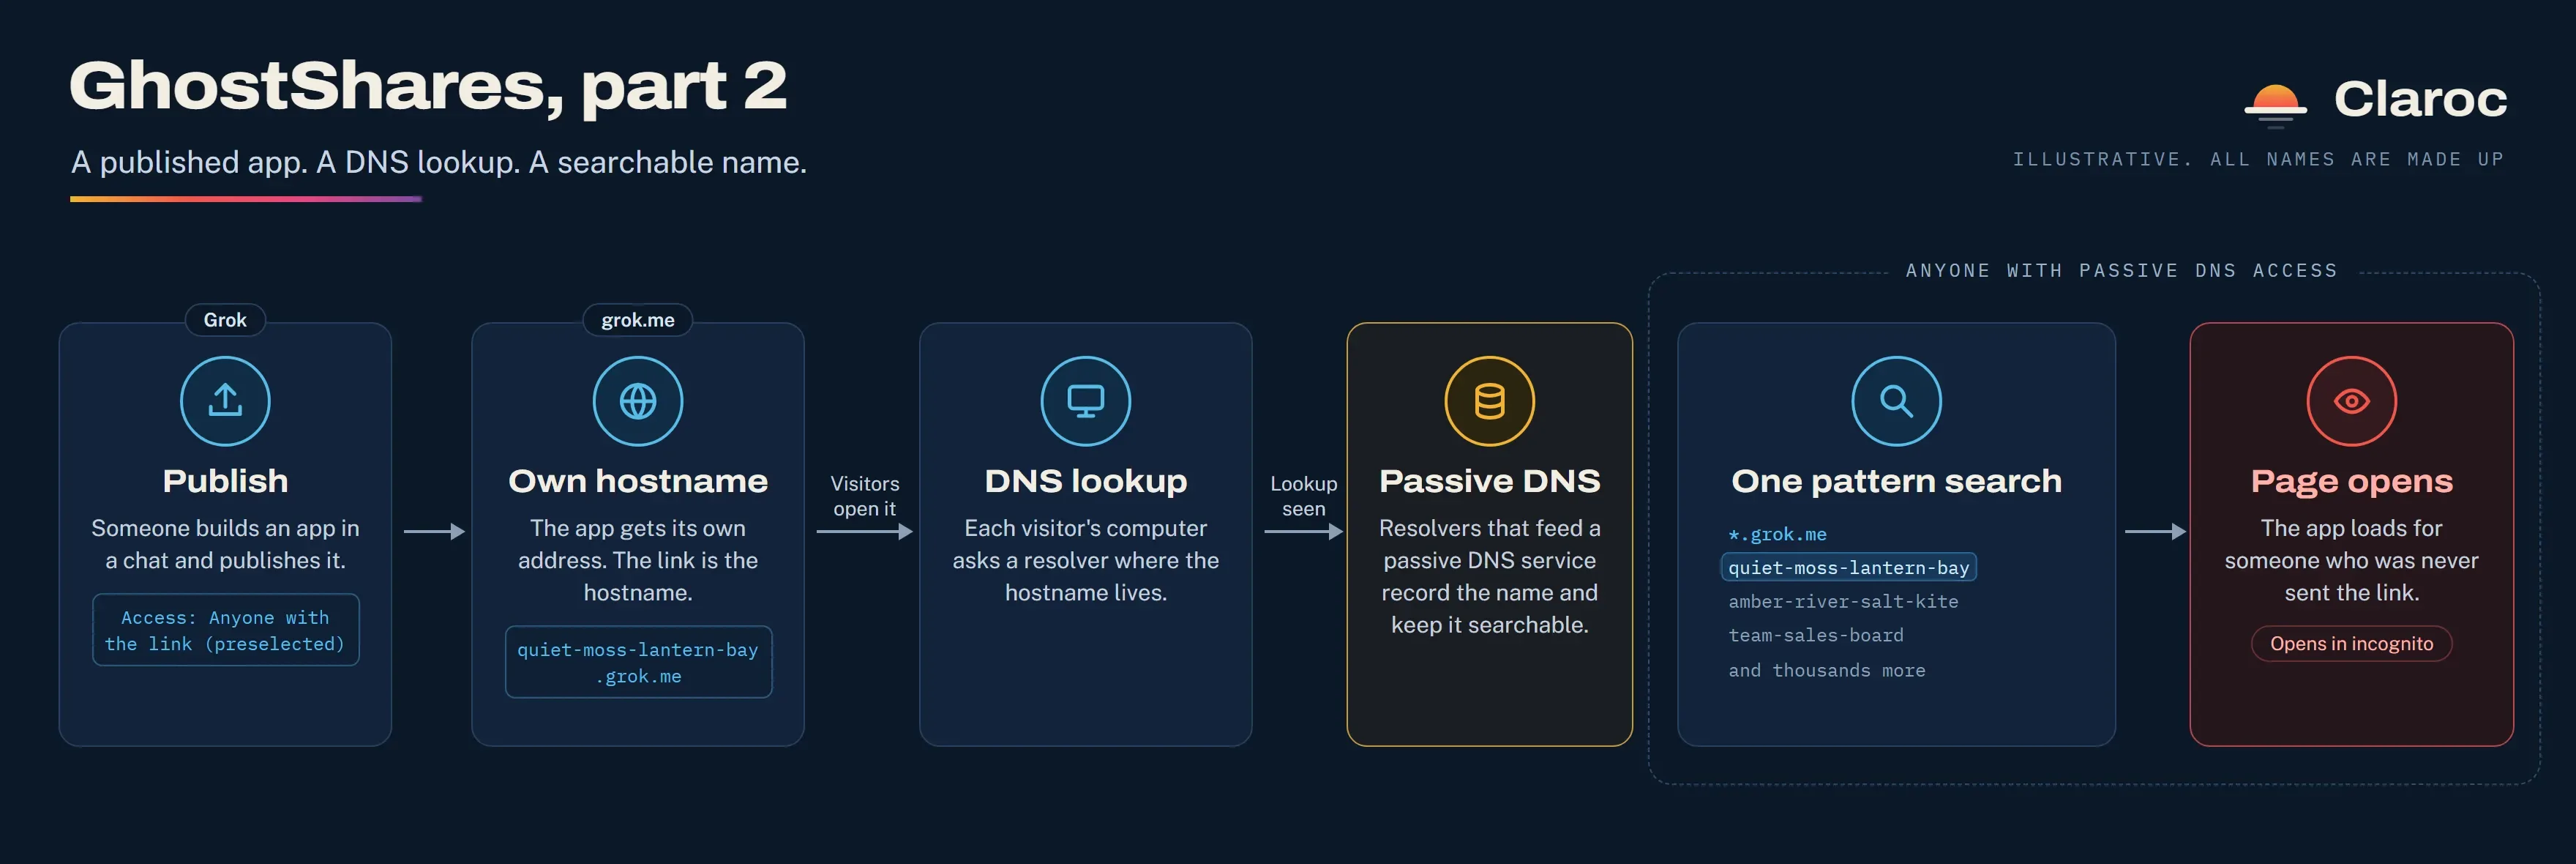
Prema analizi bezbjednosne kompanije Claroc, čak 94,7 odsto Grok aplikacija dostupnih na internetu moglo se otvoriti bez prijave ili bilo kakve provjere identiteta korisnika. U pojedinim aplikacijama bili su izloženi osjetljivi podaci, uključujući medicinsku dokumentaciju pacijenata, spiskove zaposlenih i lozinke sačuvane u običnom tekstu. Kompanija SpaceXSI tvrdi da su aplikacije privatne sve dok ih njihovi autori ne odluče podijeliti. Međutim, Claroc je tokom testiranja utvrdio da je prilikom objavljivanja već bio podešen javni pristup, što znači da je svako ko posjeduje link mogao da otvori aplikaciju i vidi njene podatke.
Clarocprovjereno
Next.js 16.4.5 i 15.5.29 ispravljaju sedam ranjivosti, a četiri su u keširanju
Next.js je 3. novembra 2026. objavio redovno bezbjednosno izdanje, verzije 16.4.5 i 15.5.29. Izdanje ispravlja sedam ranjivosti, jednu visoke i šest srednje težine. Četiri od njih mogu dovesti do toga da keš jednom korisniku ili klijentu posluži tuđe podatke. Ostale se odnose na izlaganje kolačića u Edge rutama, zamjenu odgovora iza određenih proksija i zaobilaženje zabrane SVG slika.
Next.js Blogprovjereno
OpenAI je povećao nagrade za prijavu ranjivosti, a kritična u ChatGPT-u sada donosi do 30.000 dolara
OpenAI je 2. novembra 2026. podigao nagrade u svom programu Security Bug Bounty. Uz nove bonuse za kvalitet izvještaja, lojalnost i prioritetne kampanje, izuzetan nalaz može donijeti do 172.000 dolara. Prijave koje još nisu isplaćene računaju se po novim rasponima.
OpenAIprovjereno